Сбои серверов при автоматизированном сборе данных чаще происходят из-за утечек оперативной памяти в браузерных движках и блокировок защитными системами, а не из-за ограничений сетевого канала. Запуск эмуляторов браузера (Headless Chrome) для обхода Cloudflare, рендеринга клиентского JavaScript и эмуляции цифровых отпечатков (Canvas, WebGL, AudioContext) требует отдельного подхода к расчету аппаратных мощностей.
- Архитектурная специфика парсинга: почему падают серверы
- Матрица мощностей: сколько RAM и CPU нужно на один поток
- Практический пример расчета
- Защита от системных сбоев: борьба с OOM Killer и утечками памяти
- Сетевая архитектура: почему порт 1–10 Гбит/с бесполезен без пула прокси
- Сегментация провайдеров: Топ-5 хостингов под архитектуру скрейпинга
- Hetzner Cloud (ARM-инстансы)
- Contabo
- DigitalOcean
- PQ.Hosting (или аналогичные оффшорные VPS)
- AWS EC2 (Spot-инстансы)
- Безопасность и анонимность фермы парсинга
- Чек-лист: подготовка сервера к запуску парсера
- Что делать дальше: следующие шаги
Архитектурная специфика парсинга: почему падают серверы
В отличие от стандартных веб-сервисов, профиль нагрузки парсера смещен в сторону повышенного расхода оперативной памяти и неравномерных пиков CPU:
При парсинге современных SPA-приложений (React, Vue, Angular) каждый активный поток браузера формирует полное дерево объектов (DOM), выполняет тяжелые скрипты и кэширует медиафайлы. При непрерывной работе микроутечки памяти в движке Chromium быстро переполняют выделенный объем RAM.
Матрица мощностей: сколько RAM и CPU нужно на один поток
Попытка запустить 20 параллельных вкладок Chromium на сервере с 4 ГБ оперативной памяти гарантированно приводит к зависанию операционной системы. Вычислительные ресурсы подбираются на основе реального расхода памяти на один рабочий поток.
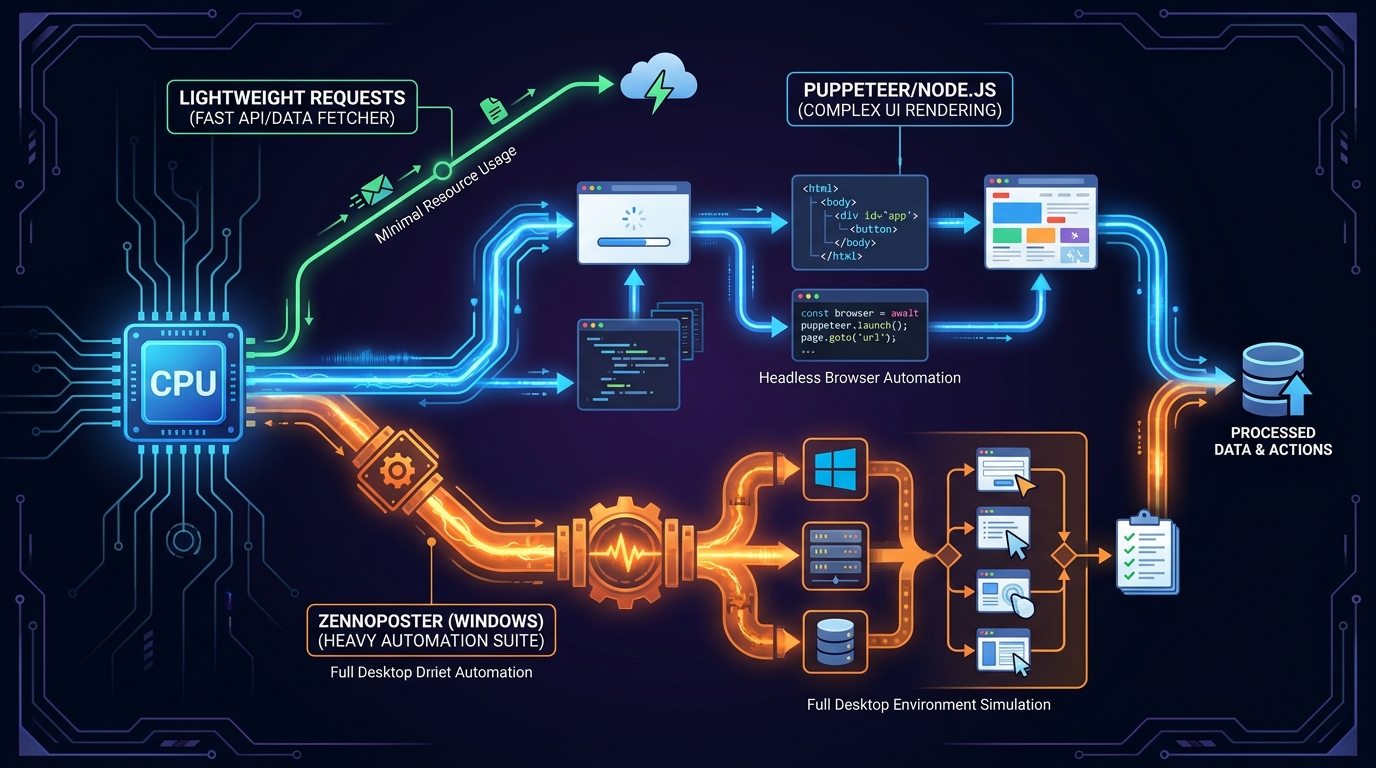
| Стек / Инструмент | Операционная система | Расход RAM на 1 поток (с JS/DOM) | Оптимизация (отключение CSS/шрифтов) | Нагрузка на CPU (рекомендуемая база) |
| Python (requests / httpx) / Go | Linux (Ubuntu/Debian) | 15–30 МБ | Минимальная (парсинг сырого HTML/JSON) | 1 ядро на 50–100 потоков |
| Node.js (puppeteer-stealth / playwright) | Linux | 450–600 МБ | 250–300 МБ (повышает риск детекта бот-защитами) | 1 ядро (от 2.5 ГГц) на 3–4 тяжелых потока |
| Python (selenium + ChromeDriver) | Linux / Windows | 550–700 МБ | WebDriver добавляет 15–20% оверхеда к процессу Chromium | 1 ядро на 2–3 потока |
| ZennoPoster / BAS | Windows Server | От 1 ГБ на инстанс + 3–4 ГБ на ОС Windows | Жесткая привязка к GUI и среде выполнения шаблона | Высокочастотные ядра от 4.0 ГГц (Ryzen / Core i9) |
Для определения необходимого объема RAM используйте следующую формулу:
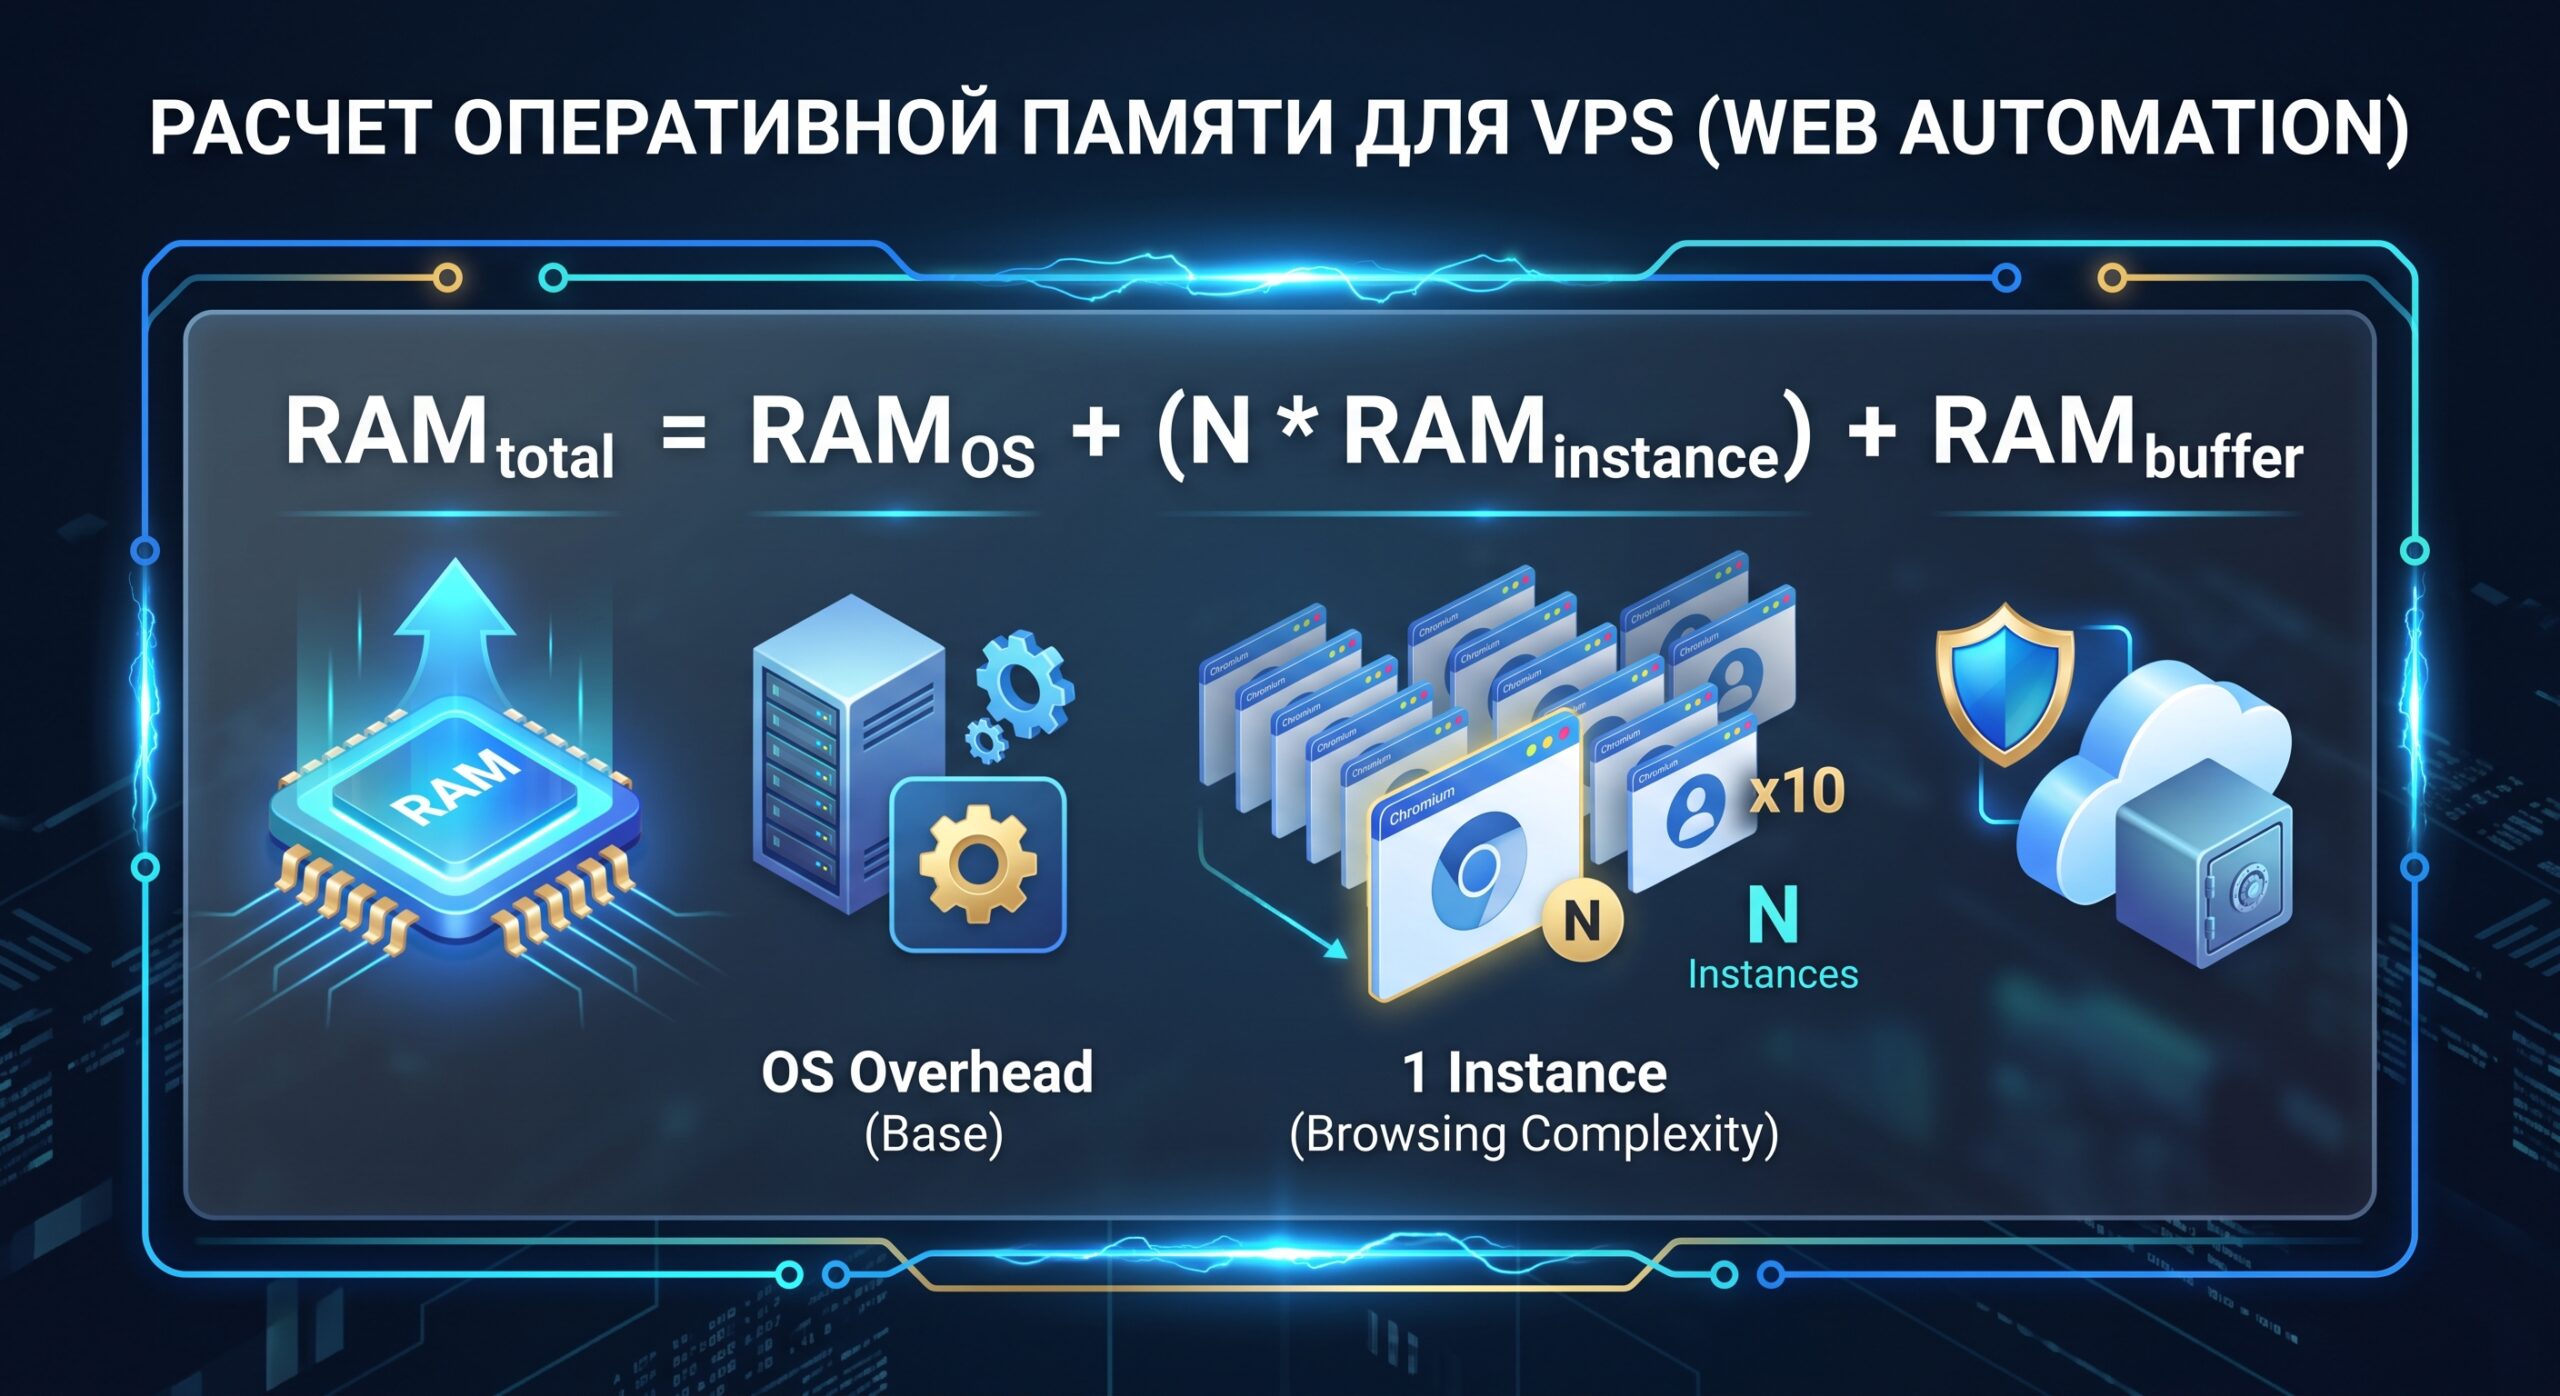
Где:
-
RAM_{OS}: Базовое потребление операционной системы (минимальный дистрибутив Linux без GUI потребляет от 200 до 500 МБ).
-
N: Количество одновременных потоков.
-
RAM_{instance}: Потребление одним инстансом браузера (включая все процессы: основной процесс, GPU, renderer, utility).
-
RAM_{buffer}: Буфер безопасности (минимум 20–30% от общего объема) для обработки всплесков нагрузки и работы внешних сервисов (баз данных, API).
Как оценить RAM_{instance}
Потребление памяти сильно зависит от сложности рендеринга DOM и тяжести JavaScript на целевом сайте:
| Тип задачи | Потребление на 1 инстанс |
| Скрипт без рендеринга (API/XHR) | 50–100 МБ |
| Легкий сайт (текст, простая верстка) | 200–300 МБ |
| JS-heavy приложения (React, Vue, SPA) | 400–600 МБ |
| Сайты с медиа-контентом и WebGL | 800+ МБ |
Важно: Один «браузер» в Puppeteer — это не 1 инстанс памяти. Это дерево процессов. При запуске
puppeteer.launch()вы создаете как минимум 3-4 системных процесса для каждого инстанса.
Практический пример расчета
Допустим, вам нужно запускать 10 одновременных потоков (парсинг интернет-магазина на React):
-
OS Overhead: 512 МБ (минимальный Debian/Ubuntu).
-
Browser Overhead: 10 инстансов × 450 МБ = 4500 МБ (4.5 ГБ).
-
Buffer (20%): (0.5 + 4.5) × 0.2 ≈ 1 ГБ.
Итого: </span><span class="math-inline" data-math="0.5 + 4.5 + 1 = 6" data-index-in-node="7">0.5 + 4.5 + 1 = 6 ГБ. Для стабильной работы вам потребуется VPS с 8 ГБ RAM.
При запуске 10 потоков puppeteer-stealth с полной эмуляцией профилей и прохождением капчи, системный монитор htop фиксирует:
-
Расход RAM: 6.8 GB / 8.0 GB
-
Нагрузка CPU (4 ядра): 85%, 92%, 78%, 88%
Вывод: 1 ядро CPU (от 2.5 ГГц) стабильно обслуживает не более 3–4 одновременных тяжелых потоков с рендерингом JS. Отключение загрузки шрифтов и CSS (page.route) снижает потребление RAM до 250–300 МБ на вкладку, но повышает риск обнаружения.
Защита от системных сбоев: борьба с OOM Killer и утечками памяти
Когда оперативная память исчерпывается, ядро Linux запускает механизм Out of Memory (OOM) Killer, который принудительно завершает процесс с наибольшим потреблением ресурсов (обычно это главный процесс Node.js или Python). Сессия сбора данных прерывается, а незаписанные данные в буфере теряются.
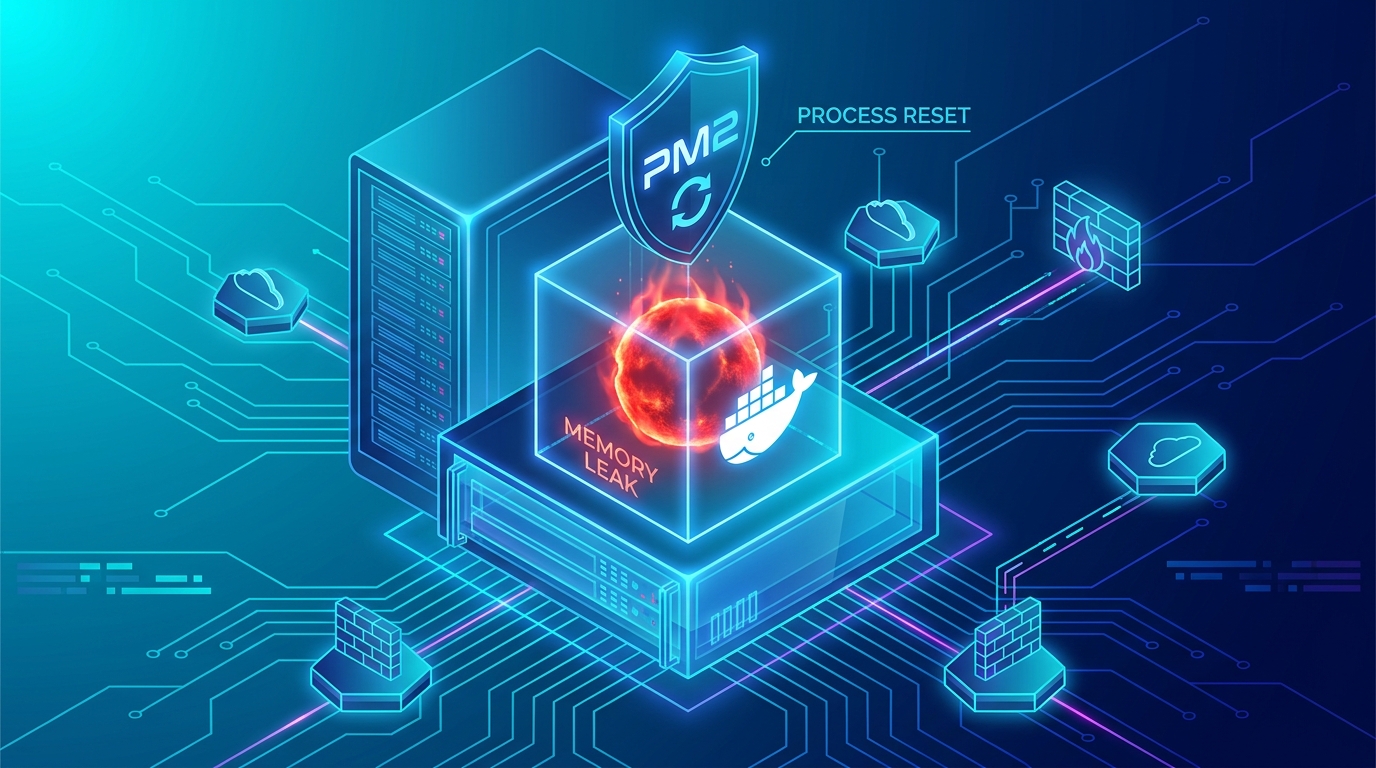
Архитектурное решение проблемы:
Изоляция в Docker-контейнерах. Ограничивайте ресурсы каждого отдельного рабочего воркера:
docker run -d --memory="1g" --memory-swap="2g" --cpus="1.0" my-scraper-worker
В случае переполнения памяти упадет только один изолированный контейнер потока, сохранив работоспособность основного сервера.
Перезапуск процессов через PM2. Запускайте управляющий скрипт через менеджер процессов PM2 с директивой перезапуска по лимиту памяти:
pm2 start scraper.js --max-memory-restart 800M
Это позволяет процессу штатно сбросить накопленные утечки Chromium до вмешательства ядра ОС.
Быстрый Swap на NVMe-дисках. Настройте файл подкачки (Swap-файл) объемом 4–8 ГБ на скоростном NVMe-накопителе. Это предотвратит мгновенное падение сервера при кратковременных всплесках нагрузки и даст скрипту время завершить запись данных.
Сетевая архитектура: почему порт 1–10 Гбит/с бесполезен без пула прокси
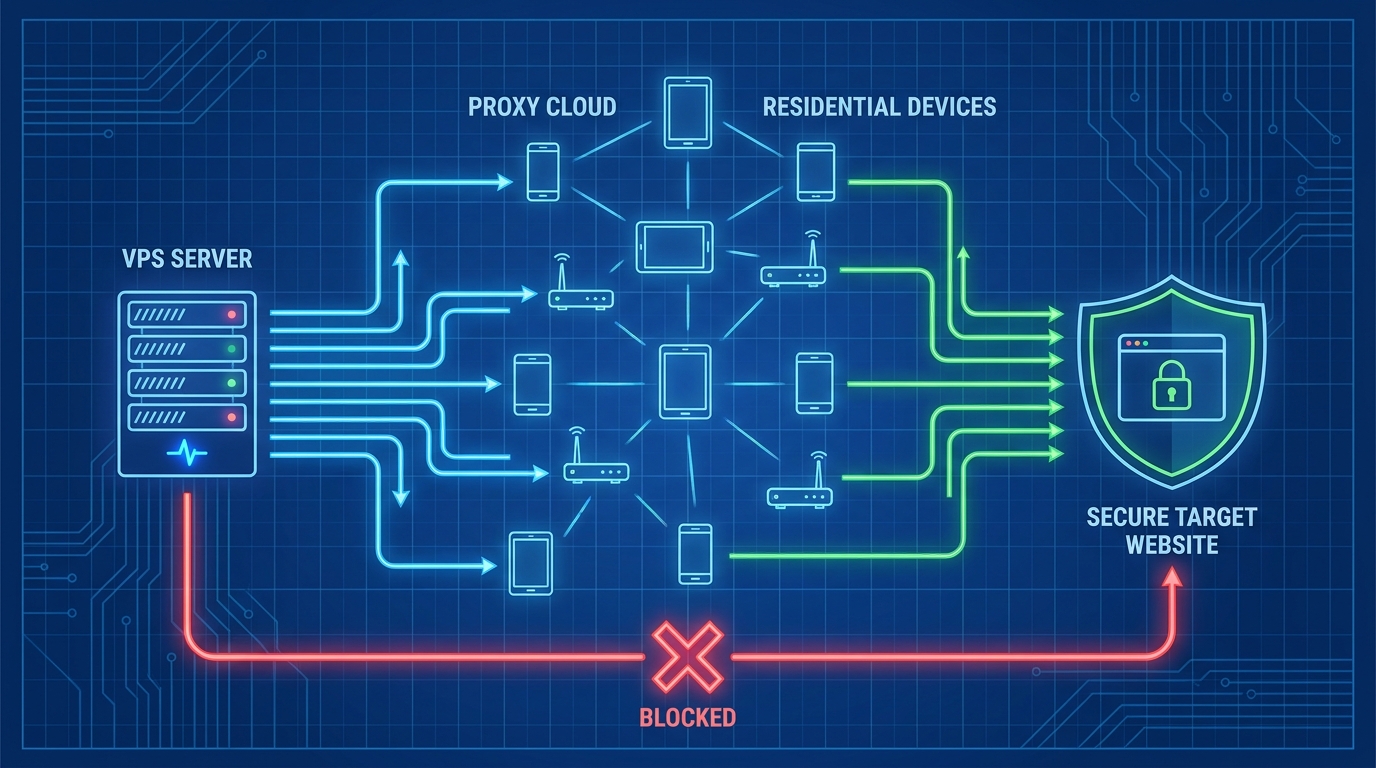
Высокая пропускная способность сетевого интерфейса (1–10 Гбит/с) не имеет практической ценности для парсинга, если запросы блокируются целевым сервисом. Стабильность сбора данных определяется исключительно репутацией исходящих IP-адресов.
-
Ловушка хостинговых подсетей: автономные системы (ASN) серверных дата-центров (Hetzner, OVH, DigitalOcean) внесены в базы систем защиты Cloudflare, Akamai и DataDome. Прямой трафик с IP-адресов хостинга блокируется капчами еще на этапе TCP-рукопожатия.
-
Правило сетевой изоляции: сервер должен выполнять только вычислительные задачи (рендеринг страниц и обработку данных). Весь исходящий трафик парсера необходимо направлять через внешние пулы мобильных или резидентных прокси с ротацией.
Сравнение типов сетей, протоколов и надежности пулов представлено в рейтинге лучших прокси-провайдеров для парсингаи автоматизации.
Сегментация провайдеров: Топ-5 хостингов под архитектуру скрейпинга
Не существует абстрактно «лучшего» VPS для парсинга. Провайдер выбирается под конкретную задачу: нужна ли вам Windows под ZennoPoster, динамическое масштабирование под Docker или лояльность к жалобам (абузам).
Вот 5 вариантов, разделенных по сценариям и жестким ограничениям:
Hetzner Cloud (ARM-инстансы)
-
Сценарий: Масштабные «белые» фермы на Node.js / Puppeteer через сторонние резидентные прокси.
-
Конкурентное преимущество: Лучшее соотношение цены и объема RAM на европейском рынке (особенно на процессорах ARM64 Ampere). Идеально для удержания сотен открытых вкладок браузера.
-
Дисквалификатор: Нулевая терпимость к «серым» задачам. Жесткая анти-абуз политика. Если ваш скрипт начнет DDoS-ить чужой сайт кривыми запросами и прилетит жалоба, аккаунт заблокируют без возможности вывода средств. Их пулы IP-адресов забанены везде по умолчанию.
Contabo
-
Сценарий: Дешевый запуск тяжелых инстансов ZennoPoster под Windows Server.
-
Конкурентное преимущество: Экстремально дешевая оперативная память на VDS (до 6 ГБ RAM за ~$6). Позволяет покрыть «налог на ОС Windows» с минимальными затратами.
-
Дисквалификатор: Жесткий оверселлинг и медленный ввод/вывод диска (I/O). Это не проблема для парсинга (отрисовка DOM идет в оперативной памяти), но если вы пишете собранную базу данных весом в 10 ГБ на этот же сервер, скрипт будет тормозить.
DigitalOcean
-
Сценарий: Динамическое масштабирование парсера (подняли инстанс на час — собрали данные — удалили).
-
Конкурентное преимущество: Мощный API и поддержка Terraform. Вы платите только за часы работы. Удобно разворачивать сотни Docker-контейнеров по расписанию через скрипт.
-
Дисквалификатор: Месячная аренда 24/7 обходится заметно дороже, чем у Hetzner, при сопоставимых объемах RAM.
PQ.Hosting (или аналогичные оффшорные VPS)
-
Сценарий: Парсинг конкурентов, «серый» скрейпинг, работа с ресурсами, активно рассылающими DMCA-жалобы.
-
Конкурентное преимущество: Широкий выбор юрисдикций (более 30 стран), лояльность к абузам (bulletproof-подход для большинства жалоб), возможность анонимной оплаты криптовалютой без глубокого KYC.
-
Дисквалификатор: Стоимость гигабайта RAM выше среднего по рынку. Для запуска десятков потоков Headless Chrome придется потратить больше бюджета.
AWS EC2 (Spot-инстансы)
-
Сценарий: Enterprise-парсинг с непрогнозируемыми всплесками нагрузки (например, сбор миллионов цен конкурентов в черную пятницу).
-
Конкурентное преимущество: Спотовые инстансы (свободные мощности Amazon) стоят на 70–90% дешевле обычных серверов. Можно арендовать кластер с 1000 ГБ RAM на 15 минут за копейки.
-
Дисквалификатор: Инстанс может быть принудительно выключен AWS в любую секунду, если спрос на мощности вырастет. Требует сложной архитектуры: парсер должен уметь сохранять стейт (состояние) каждые пару секунд, чтобы продолжить работу после обрыва сессии.
Классификацию серверных сред, различия в моделях виртуализации и ценовые диапазоны смотрите в техническом гиде по выбору типов хостинга от Виртуального до Выделенного.
Безопасность и анонимность фермы парсинга
При управлении распределенной инфраструктурой через веб-панели и удаленный терминал существует риск связать серверы с вашей реальной локацией:
-
Утечки через веб-панели: вход в биллинг хостинга или веб-интерфейсы парсеров через обычный браузер деанонимизирует реальный IP-адрес и системные отпечатки через WebGL и Canvas.
-
Логирование SSH-соединений: прямое подключение к серверу по SSH сохраняет IP-адрес администратора в системном журнале
auth.log.
Для изоляции сессий администрирования используйте руководство по цифровой гигиене сервера: настройка антидетект-браузера и туннелирование SSH через SOCKS5-прокси.
Чек-лист: подготовка сервера к запуску парсера
-
Рассчитать суммарный объем RAM по формуле с учетом потребления ОС и накладных расходов браузерного движка.
-
Развернуть скрипты в изолированных Docker-контейнерах с жестко заданными лимитами памяти (
--memory). -
Настроить менеджер процессов (PM2) с автоперезапуском при переполнении выделенного лимита RAM.
-
Подключить пул приватных резидентных или мобильных прокси и проверить отсутствие прямых запросов с IP-адреса хостинга.
-
Разместить файл подкачки объемом 4–8 ГБ на NVMe-накопителе для защиты от кратковременных скачков нагрузки.
-
Выполнить базовый харденинг ОС, отключив вход по паролю.
Что делать дальше: следующие шаги
-
Для защиты сервера от сетевого сканирования и блокировки неиспользуемых портов ➔ выполните чек-лист «Харденинг Ubuntu: настройка ed25519-ключей, UFW и Fail2ban».
-
Для безопасного подключения к терминалу без передачи личного IP хостинг-провайдеру ➔ настройте сетевую изоляцию и подключение по SSH через SOCKS5-прокси.