Почему-то существует мнение, что если у человека есть собственный сервер, то он как минимум системный администратор или серьезно прокачанный технарь. Но чтобы владеть серваком, совсем необязательно вручную править конфигурационные файлы в консоли Linux или разбираться в синтаксисе сетевых демонов. Уже давно придумали графические клиенты и панели управления, которые берут всю эту рутину на себя.
Пользователь работает с сервером из понятного визуального интерфейса: нужно выпустить ключ, переключить протокол или добавить нового пользователя — никаких страшных команд в черном терминале, пара кликов мыши решает вопрос быстрее консоли.
Теперь давайте немного углубим задачу и сравним варианты управления сервером. Что выбрать: готовое десктопное приложение, полноценную серверную веб-панель в браузере или минималистичный менеджер ключей? В этой статье разберем три главных бесплатных решения — Amnezia VPN, 3X-UI и Outline — с акцентом на устойчивость к блокировкам (ТСПУ/DPI), удобство раздачи SOCKS5 и безопасность.
- 1. Сравним панели управления между собой
- 2. Amnezia VPN — запуск без терминала и работа с AmneziaWG
- 3. Панель 3X-UI — браузерный интерфейс, VLESS Reality и SOCKS5
- Создание подключения VLESS Reality
- Открытие изолированного порта SOCKS5
- 4. Outline — простота, ограничения и уязвимость перед DPI
- Почему Outline теряет актуальность:
- 5. Безопасность: обязательная смена стандартного порта панели
- Как перенести веб-панель на безопасный порт:
- Резюме
1. Сравним панели управления между собой
Каждый из трех инструментов заточен под свой сценарий: на одном можно за пять минут поднять туннель для личного смартфона, а с помощью другого — организовать раздачу независимых прокси в антидетект-браузеры для целой команды.
| Критерий оценки | Amnezia VPN | 3X-UI | Outline |
|---|---|---|---|
| Порог входа и интерфейс | Минимальный. Десктопное приложение для ПК, автоустановка служб на VPS в 1 клик | Средний. Полноценная веб-панель в браузере, доступная по отдельному порту | Минимальный. Десктопная утилита Outline Manager для генерации ключей |
| Поддержка VLESS Reality | Да (через встроенный Docker-контейнер Xray) | Да (гибкое управление SNI, ключами и шорт-кодами) | Нет (поддерживается только классический Shadowsocks) |
| Веб-интерфейс в браузере | Отсутствует (управление только через приложение Amnezia) | Присутствует (дашборд с мониторингом трафика, клиентов и портов) | Отсутствует (только десктопная утилита Outline Manager) |
| Экспорт SOCKS5-прокси | Доступен как фоновая служба без тонкого разграничения прав | Да (создание любого количества портов SOCKS5 с логином и паролем) | Нет (только общий туннель Shadowsocks) |
| Управление пользователями | Базовое (генерация конфигов и QR-кодов внутри клиента) | Продвинутое (лимиты по трафику, срок действия, раздельные порты и ключи) | Простое (выдача ссылок ss:// с лимитом по мегабайтам) |
| Устойчивость к ТСПУ / DPI | Высокая (протоколы AmneziaWG и VLESS с маскировкой) | Максимальная (тонкая настройка TLS 1.3 и эмуляция реальных сайтов через Reality) | Низкая (чистый Shadowsocks быстро вычисляется и блокируется по сигнатурам) |
Перед тем как выбрать решение, важно учесть ресурсы самого хостинга: тип виртуализации (строго KVM), объем оперативной памяти (RAM) и локацию дата-центра — все это напрямую влияет на пропускную способность туннеля. Подробно изучить конфигурации можно в нашем руководстве, где разобраны минимальные требования к серверу под 3X-UI и Amnezia.
2. Amnezia VPN — запуск без терминала и работа с AmneziaWG
Amnezia VPN — оптимальный выбор для тех, кто принципиально не хочет возиться с веб-серверами, сертификатами и портами. Программа работает по принципу внешнего оркестратора, забирая на себя всю черновую работу: клиент на компьютере сам связывается с вашим VPS по SSH (достаточно один раз ввести IP, логин и пароль), автоматически ставит Docker и запускает изолированные контейнеры с нужными сетевыми протоколами. Пользователь на 80% исключен из рутины настройки.
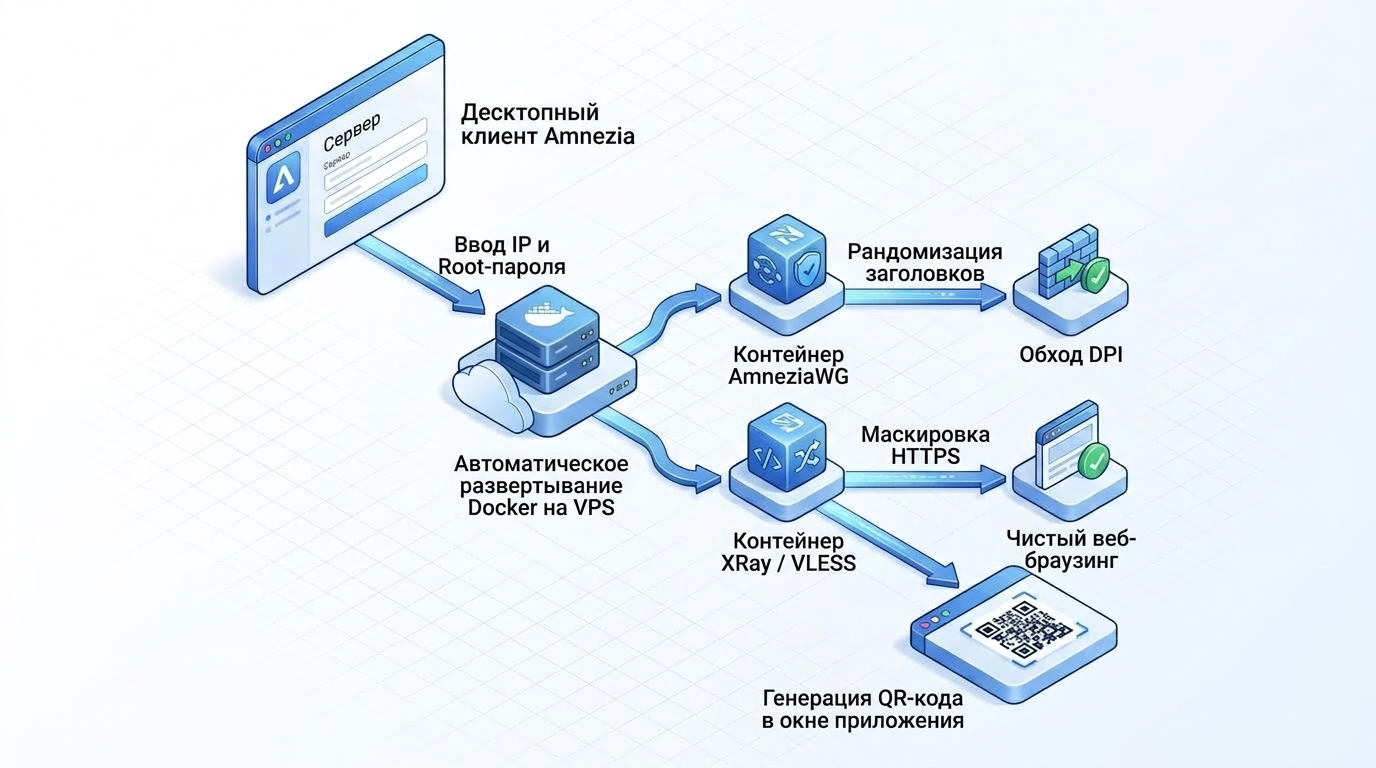
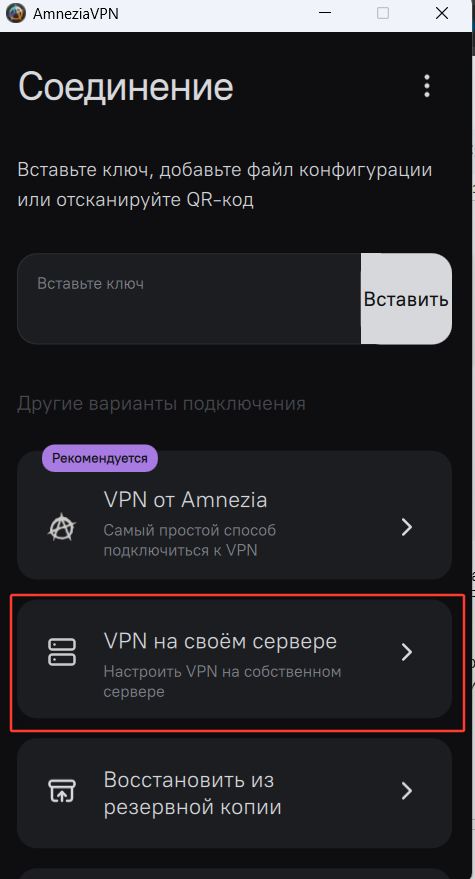
- Быстрая настройка в 1 клик. В интерфейсе программы вы выбираете пункт «Настроить свой сервер» и вводите IP-адрес, логин и пароль. Приложение самостоятельно проверяет окружение и разворачивает нужные пакеты.
- Протокол AmneziaWG. У Амнезии есть собственный протокол AmneziaWG — модификация классического WireGuard. В стандартном WireGuard заголовки пакетов инициализации имеют фиксированный размер и структуру, из-за чего довольно легко отслеживаются системами DPI провайдеров. AmneziaWG добавляет случайные байты в начало пакетов и меняет их сигнатуру, превращая трафик для фильтров в неструктурированный шум.
- Удобный экспорт профилей. В меню управления сервером достаточно нажать «Поделиться подключением» — клиент сгенерирует QR-код для камеры смартфона или файл конфигурации для другого компьютера. Для быстрого развертывания личного VPN это самый дружелюбный вариант.
3. Панель 3X-UI — браузерный интерфейс, VLESS Reality и SOCKS5
Панель 3X-UI представляет собой графическую веб-оболочку над ядром Xray. Она незаменима, когда один сервер решает сразу несколько параллельных задач: общий серфинг всей операционной системы через VLESS Reality и точечный вывод трафика из антидетект-браузеров или скриптов через изолированный порт SOCKS5.
- Порт: 443 (HTTPS)
- Маскировка: TLS 1.3 под популярный домен
- Задача: общий системный туннель (ПК и смартфон)
- Порт: 1080 (или приватный пятизначный)
- Защита: авторизация по логину и паролю
- Задача: антидетект-браузеры, Telegram, парсеры
Многие хостинги предлагают готовые шаблоны ОС с уже предустановленной 3X-UI (а о том, как поставить ее с нуля одной командой в терминале, я выпущу отдельную инструкцию). Когда панель развернута, вход выполняется прямо из браузера по адресу http://IP_СЕРВЕРА:ПОРТ с логином и паролем администратора.
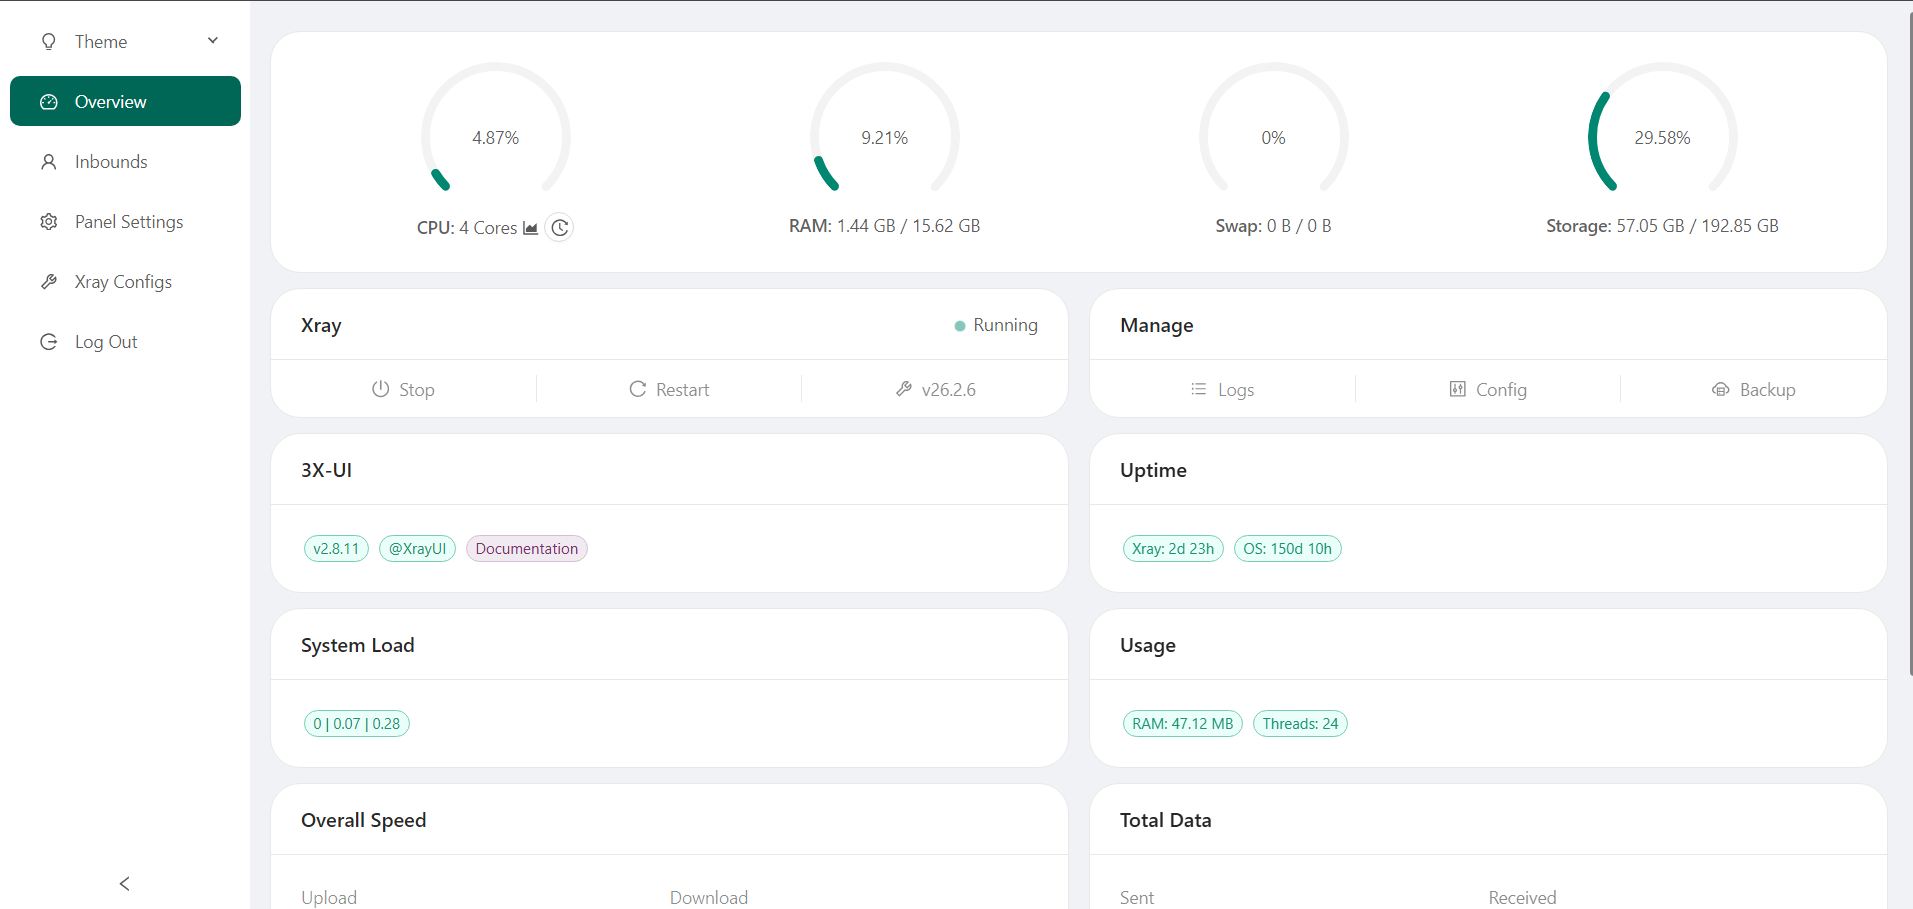
Создание подключения VLESS Reality
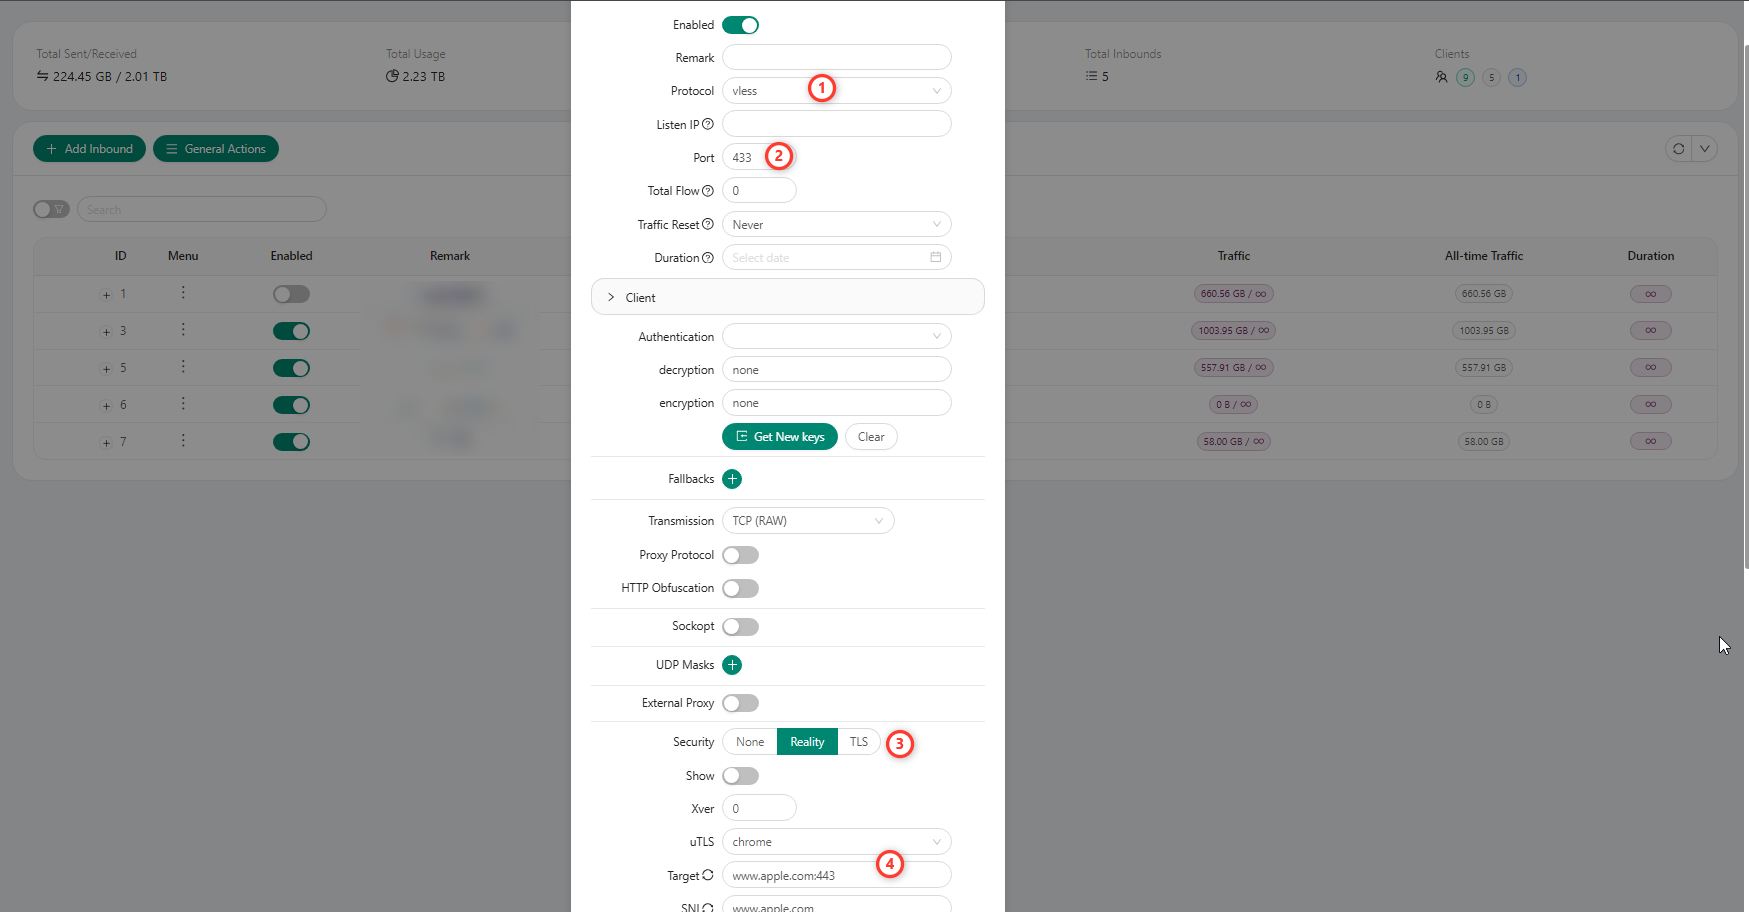
- В разделе «Подключения» (Inbounds) нажмите кнопку «Добавить подключение».
- Выберите протокол
vlessи укажите порт443(стандартный порт HTTPS, не вызывающий подозрений у сетевых фильтров). - В блоке безопасности активируйте Reality.
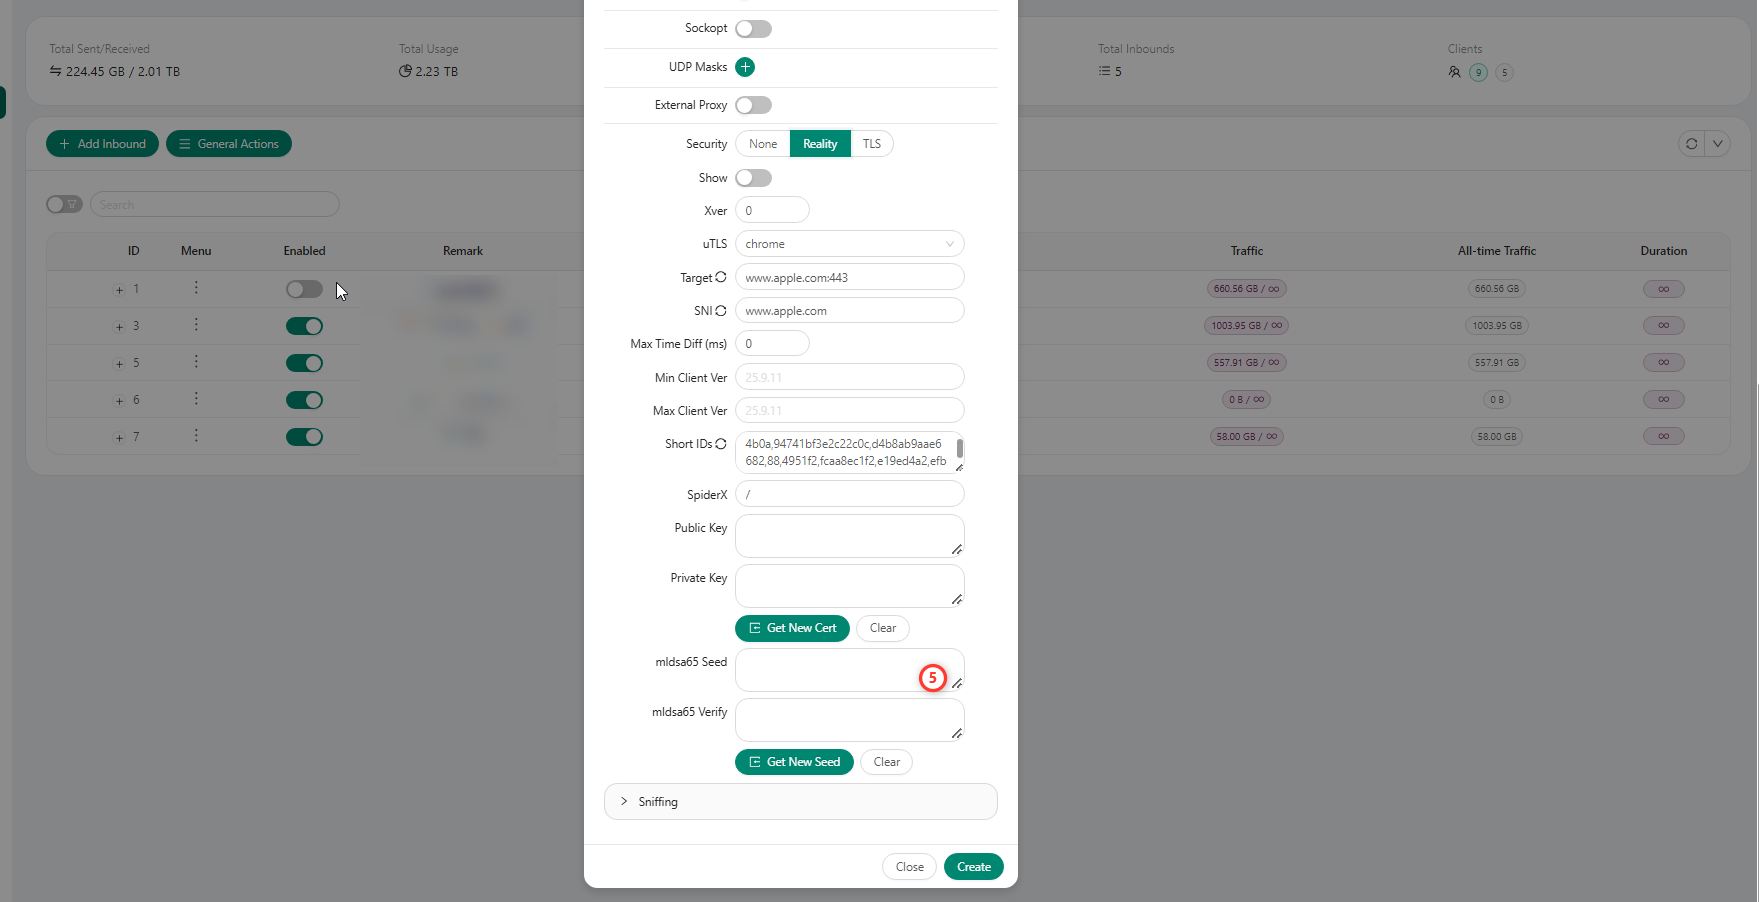
- В поле Target / SNI укажите домен крупного зарубежного ресурса с поддержкой TLS 1.3 (например,
dl.google.com,yahoo.comилиmicrosoft.com). При проверке пакетов сервер будет эмулировать обращение именно к этому сайту. - Сгенерируйте пару ключей (Public / Private Key) нажатием одной кнопки в интерфейсе и сохраните подключение.
Открытие изолированного порта SOCKS5
- Создайте второе входящее подключение и выберите протокол
socks. - Назначьте выделенный сетевой порт (например,
1080или случайный пятизначный номер). - Обязательно включите авторизацию и задайте логин с паролем, чтобы открытый прокси не перехватили сетевые сканеры.
- Готовые реквизиты (
IP:Port:Login:Password) вставляются напрямую в антидетект-браузер (Octo Browser, Dolphin{anty}, AdsPower) или в настройки Telegram без включения системного VPN.
Для каждого созданного VLESS-клиента панель формирует ссылку вида vless://... и QR-код. Они в один клик импортируются в универсальные клиенты: v2rayN (Windows), Streisand или FoXray (iOS), NekoBox или Happ (Android) — и работают как привычный VPN, но на вашем личном выделенном IP.
4. Outline — простота, ограничения и уязвимость перед DPI
Outline изначально задумывался как предельно простой инструмент на базе протокола Shadowsocks. Его архитектура разделена на два приложения: Outline Manager (управляет сервером и выписывает ключи) и Outline Client (подключает устройство).
Почему Outline теряет актуальность:
- Быстрая выдача ключей, но нулевая гибкость. В Outline Manager создание нового пользователя занимает секунду — утилита сразу выдает ключ
ss://.... Однако поднять отдельный порт SOCKS5, поменять протокол или зайти в панель через браузер здесь нельзя. - Сигнатурные блокировки операторами. Классический Shadowsocks (даже с шифрованием AEAD) выдает себя характерной структурой фазы рукопожатия (handshake). На мобильных сетях системы ТСПУ/DPI легко распознают такие пакеты и обрывают соединение уже через несколько секунд после начала передачи данных.
Использовать Outline сегодня имеет смысл разве что в роли резервного канала на домашних проводных линиях, где провайдеры еще не включили жесткую фильтрацию по эвристическим сигнатурам.
5. Безопасность: обязательная смена стандартного порта панели
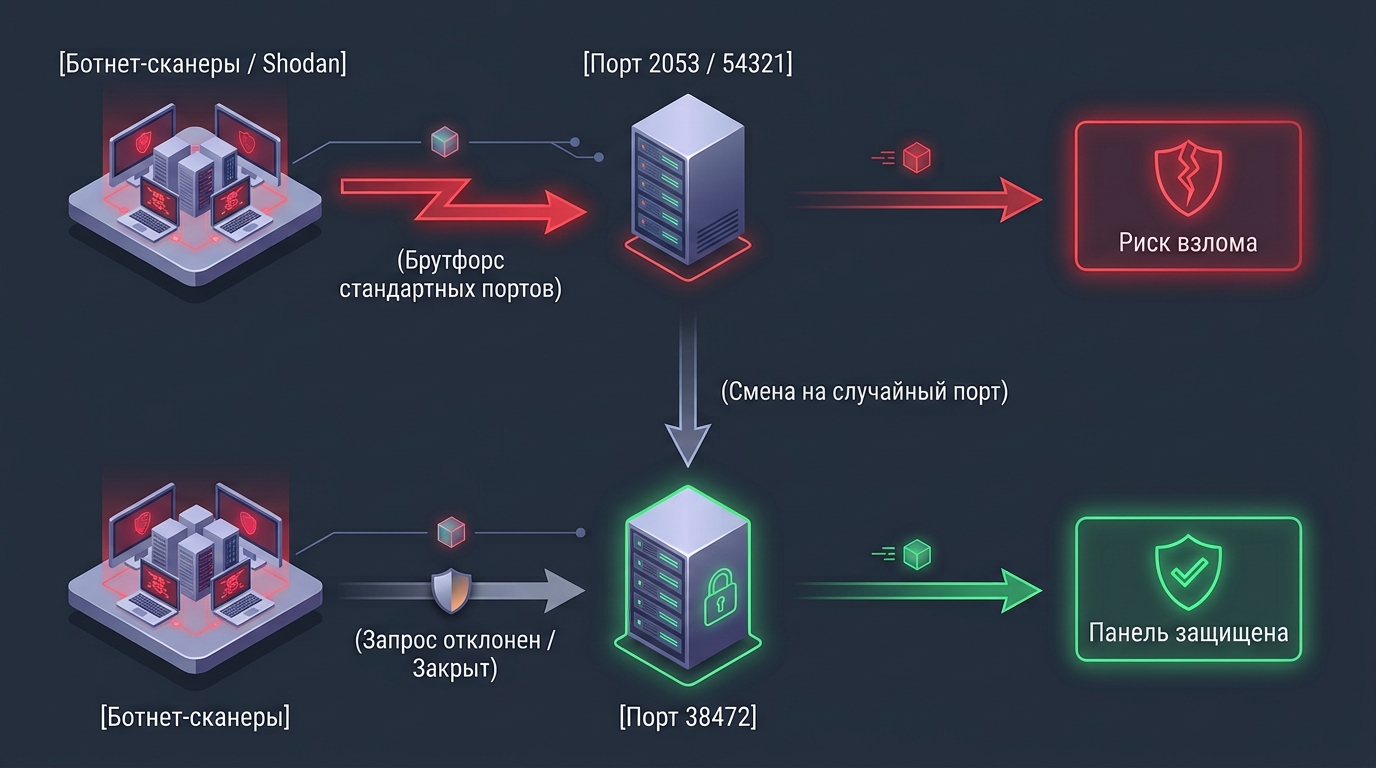
Перед полноценной работой с веб-панелью важно закрыть базовую уязвимость, на которой часто горят новички — нельзя оставлять панель управления на стандартном порту из документации или шаблона автоустановки хостинга.
Поисковые боты, базы уязвимостей (Censys, Shodan) и ботнеты круглосуточно сканируют диапазоны IP-адресов популярных дата-центров. Наткнувшись на открытую страницу авторизации, они сразу запускают брутфорс по словарям. Это создает паразитную нагрузку на процессор VPS и кратно повышает риск угона сервера. Смена дефолтного порта и сложный сгенерированный пароль — обязательный минимум сетевой гигиены.
2053 / 54321Риск взлома и нагрузка на CPU
38472 + сложный пароль (16+ символов)Запросы сканеров отклонены (Closed)
•
2053 — стандартный порт панели 3X-UI при работе по HTTPS.•
54321 — дефолтный сервисный порт первичной установки в сборках X-UI / 3X-UI.Как перенести веб-панель на безопасный порт:
- Войдите в веб-интерфейс 3X-UI под текущей учетной записью администратора.
- Перейдите в раздел «Настройки панели» (Panel Settings) и найдите строку «Порт панели» (Panel Port).
- Замените стандартное значение
2053или54321на случайное пятизначное число из диапазона от10000до65000(например,38472). - В этом же окне смените логин и задайте сложный пароль длиной не менее 16 символов, исключив простые комбинации вроде
adminили1q2w3e4r. - Нажмите «Сохранить настройки» и перезапустите службу панели кнопкой в интерфейсе.
После перезапуска панель будет открываться строго по новому адресу: http://IP_СЕРВЕРА:38472. Если после смены порта интерфейс не отвечает, проверьте настройки фаервола в личном кабинете хостинга — входящий трафик на выбранный пятизначный порт должен быть разрешен.
Резюме
Выбор инструмента зависит от ваших задач: для быстрой настройки личного туннеля на смартфоне и домашнем ПК без погружения в администрирование идеально подойдет клиент Amnezia с протоколом AmneziaWG. Если же VPS служит базой сразу для нескольких инструментов, требует тонкой маскировки VLESS Reality и одновременной раздачи независимых портов SOCKS5 под антидетект-браузеры и рабочий софт — ставьте 3X-UI с обязательным переносом веб-интерфейса на нестандартный порт.