
Процесс автоматизированного сбора данных непрерывно усложняется, заставляя инженеров искать нестандартные методы обхода систем защиты. Традиционные методы идентификации неуклонно уступают место аппаратному анализу, который сложно обнаружить базовыми инструментами отладки. Именно здесь на передний план выходит WebGL Фингерпринтинг — технология цифрового профилирования, основанная на извлечении низкоуровневых параметров графического процессора устройства. Грамотный подход к маскировке графических отпечатков позволяет масштабировать автоматизацию без риска массовых блокировок.
- Что такое WebGL Фингерпринтинг?
- В чем отличие WebGL от 2D Canvas отпечатков?
- 🎨 2D Canvas Context
- 🧊 3D WebGL Context
- Как данные собираются в единый идентификатор?
- Эволюция браузерного фингерпринтинга
- От куки к отпечатку: почему браузер выдаст вас дважды
- Практическая важность: за пределами рекламы
- Формальная модель отпечатка и энтропия
- Отпечаток как вектор признаков
- Ошибка подхода «спрячем один параметр»
- Canvas-фингерпринтинг: низкоуровневая архитектура
- Процесс получения Canvas-отпечатка
- Почему хеши отличаются даже на одном оборудовании
- Ошибки защиты через полную блокировку Canvas
- Как работает WebGL Фингерпринтинг при сборе данных?
- Как извлекаются аппаратные спецификации (UNMASKED)?
- Критическая уязвимость: UNMASKED_RENDERER_WEBGL
- Зачем трекеры собирают списки поддерживаемых расширений?
- Как детектировать отслеживание WebGL?
- Анализ исполнения скриптов
- Alternative Perspective: Блокировка WebGL
- Как добиться максимального результата при обходе WebGL Фингерпринтинга?
- Зачем применять антидетект-браузеры для парсинга?
- В чем суть подмены шума (Noise Injection)?
- Специфика автоматизации парсинга на Linux
- Ключевые элементы профилирования (Key Features Summary)
- Секреты аппаратного отслеживания
- Заключение
- AudioContext-фингерпринтинг: звук как отпечаток системы
- Механизм сбора Audio-отпечатка
- В чем источник разнообразия аудио-отпечатка
- Типичные сценарии детектирования
- Ошибки антидетект-браузеров (подделка отпечатков)
- Практические рекомендации
- Для специалистов по антифроду
- Для разработчиков антидетект-браузеров
- Для специалистов по приватности
- Статистика и распространение
- Иерархия трекеров отпечатков
- География и платформы
- Заключение
Что такое WebGL Фингерпринтинг?
Данная технология представляет собой метод идентификации пользователей на основе аппаратных характеристик видеокарты. Процесс сбора данных осуществляется через специализированные программные интерфейсы браузера.
Интерфейс WebGL API был изначально разработан для рендеринга сложной интерактивной 3D-графики непосредственно в браузере. Аналитические системы адаптировали этот протокол для извлечения уникальных характеристик оборудования. Запрашивая отрисовку специфических сцен с применением теней и текстур, скрипт анализирует микроскопические различия в математических вычислениях разных видеокарт. Этот процесс происходит в фоновом режиме, обеспечивая высочайшую точность распознавания.
В чем отличие WebGL от 2D Canvas отпечатков?
🎨 2D Canvas Context
Полагается на системные шрифты и базовые методы отрисовки, которые обрабатываются центральным процессором (CPU). Это делает 2D-отпечатки зависимыми от установленных языковых пакетов и настроек масштабирования ОС.
🧊 3D WebGL Context
Транслирует команды непосредственно в видеодрайвер (GPU), раскрывая архитектурные особенности чипа. Подмена исключительно 2D-констант оставляет аппаратный слой открытым для антифрод-систем.
Профессиональная автоматизация требует раздельного контроля над обоими слоями рендеринга.
Как данные собираются в единый идентификатор?
Длинная строка извлеченных аппаратных параметров не подходит для эффективного индексирования в базах защиты. Скрипты пропускают собранный текстовый массив через криптографическую функцию SHA-256, формируя короткий и фиксированный хеш. Он привязывается к сетевому профилю на сервере, исключая возможность локального удаления (как это бывает с cookies). Стабильность ключа нарушается только при физической замене видеоускорителя или обновлении ядра ОС.
Эволюция браузерного фингерпринтинга
От куки к отпечатку: почему браузер выдаст вас дважды
Традиционный трекинг через cookies и Local Storage давно исчерпал себя. Приватный режим, очистка истории и расширения для блокировки трекеров уничтожают эти механизмы за секунды. Но браузер — это сложная система, которая не может быть полностью анонимной по определению.
Отпечаток браузера — это вектор уникальных признаков, извлекаемых из системных параметров, рендеринга и поведения. Ключевое отличие: отпечаток не хранится на устройстве, а вычисляется на лету при каждом посещении. Даже если вы очистили все cookies, зашли в режим инкогнито и используете VPN — ваш браузер воспроизводит тот же самый отпечаток, что и при прошлом посещении.
Практическая важность: за пределами рекламы
Статьи о фингерпринтинге часто упоминают рекламу и таргетинг как ключевые сферы применения идентификации по отпечатку. Но это лишь вершина айсберга. Вот где действительно используются ключевые параметры отпечатка (Canvas, WebGL, Audio):
- Антифрод в финтехе: выявление мультиаккаунтинга, фарминга бонусов, кардинга, попыток обхода гео-ограничений.
- Детект автоматизации: идентификация headless-браузеров (Puppeteer, Selenium), RDP-сессий и виртуальных машин через артефакты рендеринга.
- Безопасность и защита: выявление компрометированных устройств, координация с TLS-отпечатком (JA3) и поведенческими моделями.
- Поведенческие аномалии: отпечаток как часть ML-модели, которая анализирует не только идентификатор, но и синхронность параметров (т.е. их соответствие друг другу).
Компаний, использующих технологии браузерных отпечатков, интегрируют фингерпринт глубоко в свою инфраструктуру и легитимизируют его как часть собственной системы безопасности. Иными словами, отпечаток рассматривается не как трекер, а как элемент защиты.
Формальная модель отпечатка и энтропия
Отпечаток как вектор признаков
Браузерный фингерпринт — это не одно число, а вектор из множества признаков разных уровней:
- Низкоэнтропийные: User-Agent (десятки тысяч вариантов, но много совпадений), язык браузера, часовой пояс.
- Среднеэнтропийные: установленные шрифты, расширения, разрешение экрана.
- Высокоэнтропийные: Canvas-хэш, WebGL-рендерер, аудио-отпечаток.
Типичный профиль устройства может включать приблизительную энтропию по каждому признаку:
- User-Agent: ~2-3 бита (многие браузеры имеют одинаковый UA).
- Таймзона: ~4-5 бит (часовых поясов всего около 40).
- Canvas-хэш: 10-15 бит (миллионы комбинаций GPU, шрифтов, ОС).
- WebGL renderer: 8-12 бит (уникальные сочетания GPU + драйверов).
- Аудио-отпечаток: 5-10 бит (чуть менее уникален, чем Canvas, но стабилен).
В реальном трафике крупного сайта (например, 10 млн уникальных посетителей в месяц) только один Canvas-хэш может уникально идентифицировать ~0,03% пользователей. Однако если добавить IP-адрес, поведение, тайминги и сетевой отпечаток (TLS fingerprint, JA3), совокупная энтропия профиля взлетает до 40+ бит, что эквивалентно триллионам уникальных комбинаций.
Ошибка подхода «спрячем один параметр»
Risk Level
Baseline fingerprint exposure.
Популярный миф: достаточно замаскировать Canvas — и вы в безопасности. На практике сайты используют множество каналов идентификации одновременно. Если вы, к примеру:
- Скрыли Canvas (возвращаете пустой или зашумлённый рисунок);
- Но оставили аномальный WebGL;
- Ваш User-Agent говорит, что браузер Chrome, а JavaScript-API показывает признаки Firefox;
- Поведенческие метрики (скорость и ритм действий) явно указывают на автоматизацию, то профиль становится ещё более выделяющимся. Система интерпретирует это как: «пользователь что-то скрывает» или даже как потенциально опасного бота. Этот факт несоответствия сам по себе становится риск-фактором, способным привести к блокировке даже легитимного пользователя.
Canvas-фингерпринтинг: низкоуровневая архитектура
Процесс получения Canvas-отпечатка
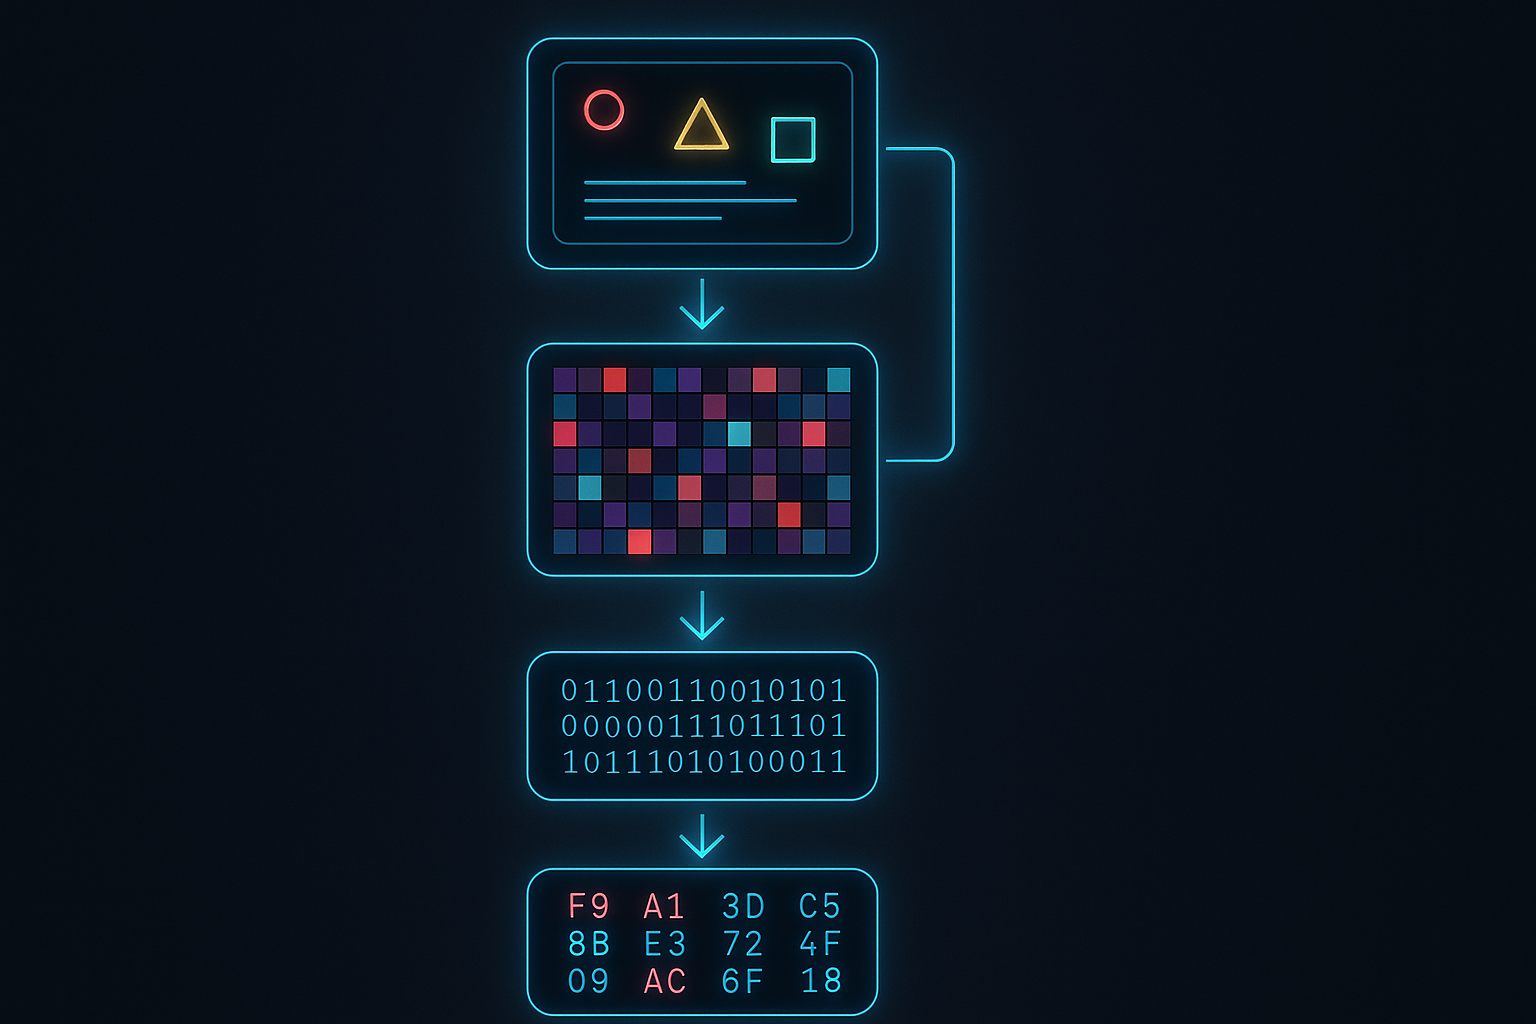
Создание невидимого Canvas:
const canvas = document.createElement('canvas');
canvas.width = 200;
canvas.height = 50;
canvas.style.display = 'none'; // не добавляем в DOM
Рендеринг сложного содержимого:
const ctx = canvas.getContext('2d');
ctx.textBaseline = 'top';
ctx.font = '20px Arial';
ctx.fillStyle = '#f60';
ctx.fillText('Fingerprint', 10, 10);
ctx.fillStyle = 'rgb(102, 204, 0)';
ctx.fillRect(125, 1, 62, 20);
Многие трекеры используют специальные строки-панграммы, например, "Cwm fjordbank glyphs mute quiz", содержащие почти все буквы алфавита. Это провоцирует различия в рендеринге каждого символа на разных системах.
Извлечение пиксельных данных:
const imageData = ctx.getImageData(0, 0, canvas.width, canvas.height);
const data = imageData.data; // Uint8ClampedArray с RGBA компонентами
// data[0..3] = RGBA первого пикселя, data[4..7] = второго и т.д.
Хеширование изображения:
const dataURL = canvas.toDataURL('image/png');
// Или напрямую из imageData через SHA-256
const hashBuf = await crypto.subtle.digest('SHA-256', data.buffer);
const hash = Array.from(new Uint8Array(hashBuf))
  .map(b => b.toString(16).padStart(2, '0'))
  .join('');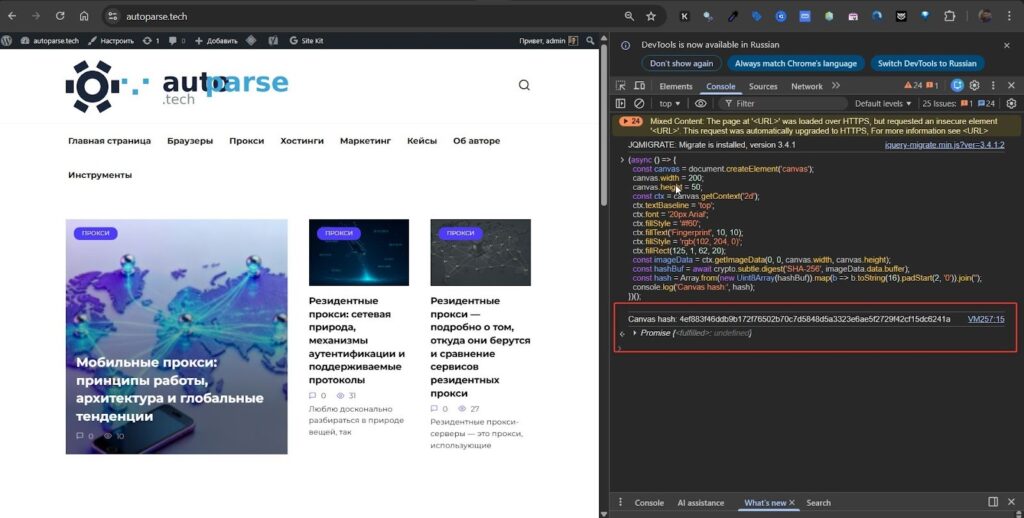
Почему хеши отличаются даже на одном оборудовании
На одном ПК, но в разных браузерах — разные Canvas-хеши. Это следствие различий в графическом стеке:
- Font hinting и субпиксельное сглаживание: Windows ClearType, macOS CoreText, Linux fontconfig применяют разные алгоритмы сглаживания шрифтов. Одна и та же буква может отличаться на 1-2 пикселя.
- Гамма-коррекция и антиалиасинг: движки рендеринга текста у разных браузеров (Blink, Gecko, WebKit) разные — это влияет на итоговое растеризованное изображение.
- GPU-ускорение: включённое/отключённое аппаратное ускорение даёт разные артефакты на границах элементов.
- Версия системных библиотек: например, на Linux разные версии libfreetype могут незначительно менять рендеринг шрифтов.
В итоге Canvas-хэш содержит в себе информацию о ОС + движок браузера + версия браузера + GPU + конфигурация шрифтов устройства.
Ошибки защиты через полную блокировку Canvas
Проблема: если защита пользователя просто возвращает пустой Canvas или чёрный квадрат, это легко детектируется как аномалия.
- Отсутствие энтропии: у нормального Canvas-отпечатка значения различаются от устройства к устройству. Если же защита возвращает всем один и тот же холст — энтропия пропадает вовсе, что подозрительно.
- Ломка функционала сайтов: сайты, действительно использующие Canvas (графики, игры, редакторы), начнут глючить или выдавать ошибки. Скрипт-фингерпринтер заметит это и пометит пользователя как «с защитой».
- Контрольные группы: трекеры знают, какой процент обычных пользователей имеет «кривой» Canvas. Если вдруг, скажем, 5% всех визитов возвращают полностью чёрный Canvas — это явно не случайность, а работа блокировщика.
Как работает WebGL Фингерпринтинг при сборе данных?
Антифрод-решения скрыто инициализируют графический контекст при загрузке страницы. Скрипт последовательно опрашивает драйверы устройства для получения точных технических параметров.
Архитектура сбора строится на вызове встроенных функций среды выполнения JavaScript. Защитные алгоритмы формируют скрытый элемент на странице, который не влияет на визуальную разметку пользовательского интерфейса. Далее в этот элемент загружается серия команд рендеринга, активирующих вычислительные блоки графического чипа. Сбор информации происходит мгновенно, до момента полной загрузки основного контента веб-ресурса. Данный этап является критическим для систем, оценивающих качество входящего трафика.
Как извлекаются аппаратные спецификации (UNMASKED)?
Браузеры по умолчанию предоставляют расширение для отладки, раскрывающее точную модель видеокарты. Запрос этих констант выдает реальное название чипа и поставщика оборудования.
Критическая уязвимость: UNMASKED_RENDERER_WEBGL
Спецификация графического интерфейса включает константу UNMASKED_RENDERER_WEBGL, предназначенную для профилирования производительности разработчиками. Вызов этого параметра возвращает детализированную строку с информацией о производителе GPU, архитектуре и версии драйвера.
Например, система может получить точное наименование модели дискретной видеокарты, что немедленно сужает круг возможных пользователей до микроскопической группы. Блокировка чтения этого параметра стандартными средствами обозревателя не предусмотрена базовой архитектурой. В результате трекеры получают прямой доступ к железу, игнорируя настройки приватности программного уровня.
Зачем трекеры собирают списки поддерживаемых расширений?
Разные поколения видеоускорителей поддерживают различный набор функций рендеринга и компиляции шейдеров. Анализ этого массива позволяет классифицировать устройство пользователя с высочайшей точностью.
Дополнительный вектор идентификации базируется на сборе следующих метрик:
- WebGL Extensions: индивидуальный массив для каждого графического ядра. Включает поддержку специфических форматов сжатия текстур, параметров фильтрации и методов вычисления освещения.
- Shading Language Version: константа, раскрывающая возможности компилятора шейдеров целевого оборудования.
Совокупность этих списков формирует уникальный цифровой слепок, который невозможно подделать путем простой модификации строки User-Agent. Любое несовпадение между заявленной операционной системой и списком графических расширений расценивается системами безопасности как попытка спуфинга.
Как детектировать отслеживание WebGL?
Идентификация процесса профилирования требует контроля над исполняемыми сценариями. Специалисту необходимо отслеживать прямые обращения к методам получения графического контекста.
Поиск встроенных трекеров начинается с анализа сетевой активности и инспекции исходного кода целевого ресурса. Инженеры применяют инструменты профилирования производительности для фиксации вызовов методов чтения пикселей и запроса параметров расширений. Обнаружение цикличных обращений к графическим API в фоновом режиме однозначно указывает на работу модулей идентификации. Понимание частоты и глубины этих запросов определяет стратегию дальнейшей настройки автоматизированных процессов. Глубокий аудит позволяет выявить, какие именно константы считывает система защиты.
Анализ исполнения скриптов
Отладчик разработчика позволяет фиксировать точки останова на системных функциях браузера. Мониторинг вызовов помогает выявить агрессивные системы защиты от ботов.
Специализированные скрипты-перехватчики могут регистрировать любые попытки обращения к графическому аппаратному ускорению. Установка точек останова на методы инициализации трехмерного контекста позволяет проследить цепочку вызовов до конкретного внешнего скрипта. Этот метод аудита требует понимания принципов работы асинхронного JavaScript-кода и архитектуры современных веб-приложений. Выявленные скрипты анализируются для определения алгоритма хеширования, который используется на стороне клиента. На основе этих данных инженеры принимают решение о целесообразности подмены конкретных параметров.
Alternative Perspective: Блокировка WebGL
Принудительное отключение аппаратного ускорения исключает утечку параметров оборудования. Однако такой шаг маркирует сессию как аномальную для большинства современных систем аналитики.
Механизм Browser Fingerprint Protection предлагает радикальный подход, полностью блокируя доступ к аппаратным функциям рендеринга. Сторонники этого метода утверждают, что отсутствие данных является лучшим способом защиты конфиденциальности в сети.
Признавая абсолютную эффективность блокировки против утечки констант видеокарты, следует учитывать реакцию антифрод-систем. Платформы защиты воспринимают полное отсутствие аппаратной поддержки как явный маркер автоматизированного браузера или модифицированной среды. Следовательно, для задач парсинга этот метод контрпродуктивен, так как он провоцирует немедленное отклонение запросов целевым сервером.
Как добиться максимального результата при обходе WebGL Фингерпринтинга?
Успешная маскировка требует логически непротиворечивой подмены массива данных оборудования. Генерируемый профиль должен соответствовать аппаратным возможностям реального устройства заявленной операционной системы.
Базовая подмена названий видеокарты в строках отладки недостаточна для обхода продвинутых защитных комплексов. Системы защиты коррелируют заявленные аппаратные константы с фактическим поведением рендеринга при обработке пикселей. Оптимизация процесса обхода заключается в эмуляции консистентной среды, где поддерживаемые расширения соответствуют эмулируемому железу. Это требует применения специализированных программных решений, способных вмешиваться в работу движка на низком уровне. Попытки решить эту задачу поверхностными расширениями браузера обычно приводят к компрометации профиля.
Зачем применять антидетект-браузеры для парсинга?
Профильные программные комплексы модифицируют исходный код браузерного движка. Это гарантирует глубокую подмену графических констант без нарушения логики работы целевых сайтов.
Решения класса Anti-Detect Browser перехватывают запросы к графическим API на уровне компилятора языка программирования C++. В отличие от пользовательских плагинов, эти системы подменяют не только строковые идентификаторы, но и массивы поддерживаемых расширений. Генерируемые профили формируются на основе слепков реальных физических устройств, собранных из глобальной базы данных. Такой подход исключает появление логических парадоксов, например, поддержки специфических мобильных шейдеров на профиле настольной операционной системы. Использование подобного программного обеспечения становится стандартом де-факто для высоконагруженных задач по сбору информации.
В чем суть подмены шума (Noise Injection)?
Техника предполагает внесение случайных математических отклонений в процессы отрисовки. В результате пиксельный массив изменяется, формируя новую контрольную сумму без фатальных искажений графики.
Механизм Noise Injection работает путем внедрения математических флуктуаций в процесс вычисления цвета конечных пикселей перед их экспортом в скрипт. Внесенные изменения затрагивают лишь младшие биты цветовых каналов, что сохраняет визуальную идентичность графики для глаза человека. Однако криптографический алгоритм SHA-256 генерирует совершенно новую контрольную сумму на основе измененного массива. Важнейшим аспектом применения шума является обеспечение его статичности в рамках одной рабочей сессии или изолированного профиля. Генерация нового отпечатка при каждом обновлении страницы является классическим индикатором попытки обхода систем трекинга.
Специфика автоматизации парсинга на Linux
Серверные операционные системы часто лишены физических видеоускорителей, что приводит к генерации программных отпечатков. Интеграция эмуляторов дисплея и специализированных плагинов позволяет симулировать полноценную аппаратную среду.
Запуск фреймворка Playwright или Puppeteer в серверном окружении без графического интерфейса по умолчанию возвращает идентификатор программного рендерера Mesa. Защитные алгоритмы немедленно отклоняют сессии с подобными спецификациями, классифицируя их как серверный трафик.
Для решения этой проблемы инженеры разворачивают Linux Virtual Framebuffer (Xvfb) в связке с модулями маскировки, такими как puppeteer-extra-plugin-stealth. Данная архитектура позволяет имитировать наличие физического дисплея и подменять строковые константы рендерера на параметры пользовательских видеокарт. Синхронизация работы фреймворка автоматизации с виртуальным графическим сервером обеспечивает успешное прохождение базовых проверок на реалистичность среды.
Ключевые элементы профилирования (Key Features Summary)
Систематизация ключевых элементов профилирования упрощает подготовку инфраструктуры для автоматизации. Понимание этих метрик необходимо для точной настройки скриптов.
| Технология / Метрика | Описание | Принцип работы и значение |
|---|---|---|
| WebGL API | Базовый интерфейс графики | Открывает доступ к низкоуровневым вычислительным ресурсам устройства. |
| UNMASKED_RENDERER | Системная отладочная константа | Раскрывает точную модель физической видеокарты пользователя. |
| Noise Injection | Алгоритм внедрения искажений | Модифицирует конечный хеш без нарушения целостности логики веб-приложения. |
| WebGL Extensions | Массив поддерживаемых функций | Классифицирует поколение архитектуры чипа по набору возможностей. |
| Anti-Detect Browser | ПО для маскировки | Имитирует консистентные параметры реальных физических машин на уровне ядра. |
Секреты аппаратного отслеживания
Анализ неявных механизмов работы графических процессоров выявляет дополнительные уязвимости. Эти аспекты определяют качество генерируемых цифровых профилей.
Ключевой неафишируемый факт заключается в том, что антифрод-системы измеряют скорость рендеринга сложной трехмерной сцены. Если заявлена флагманская дискретная видеокарта, но рендеринг занимает больше времени, чем предусмотрено эталоном, сессия помечается как подозрительная.
Второй секрет скрывается в зависимости результатов компиляции шейдеров от конкретных версий проприетарных драйверов вендоров. Третья деталь указывает на то, что попытки полной блокировки графического API на мобильных профилях вызывают стопроцентную блокировку, так как смартфоны всегда аппаратно поддерживают этот протокол.
«Простая замена названия видеокарты в браузере — это путь к немедленной блокировке. Настоящая маскировка требует синхронизации заявленного оборудования с физическим поведением рендеринга.»
«Парсинг в серверных средах без графического интерфейса требует виртуализации всего аппаратного стека. Без Xvfb и грамотного спуфинга ваши скрипты видны защитным алгоритмам как на ладони.»
Заключение
Эволюция методов профилирования устройств требует от инженеров глубокого понимания архитектуры современных веб-браузеров. Графический аппаратный анализ окончательно закрепил статус одного из самых надежных инструментов идентификации в арсенале защитных платформ.
Простые и линейные методы обхода блокировок постепенно теряют свою эффективность, уступая место комплексным системам эмуляции среды. Будущее автоматизации лежит в плоскости полного математического контроля над энтропией графических API и виртуализации аппаратных потоков. Тот, кто способен обеспечить консистентность цифрового слепка, получает неограниченный доступ к информации.
AudioContext-фингерпринтинг: звук как отпечаток системы
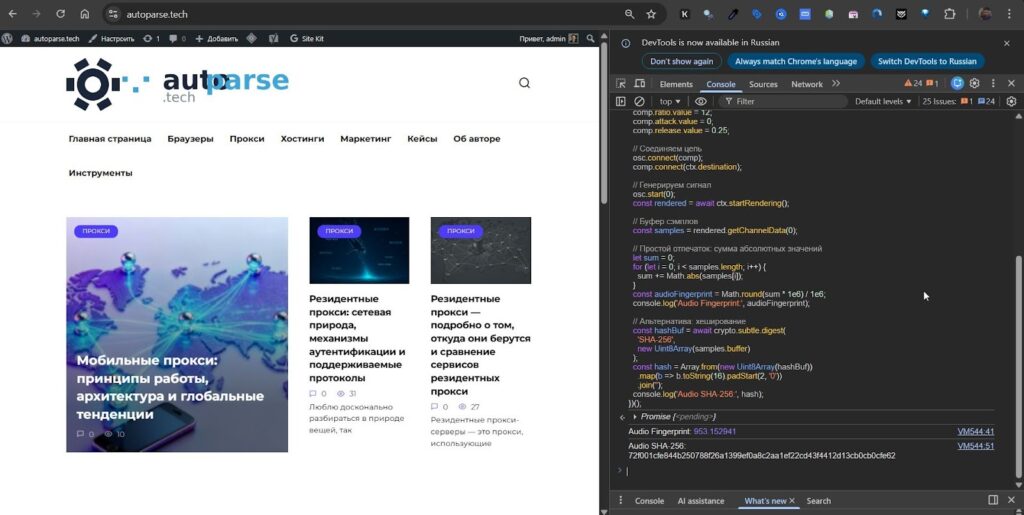
Механизм сбора Audio-отпечатка
(async () => {
  const AC = window.OfflineAudioContext || window.webkitOfflineAudioContext;
  if (!AC) {
    console.log('AudioContext не поддерживается');
    return;
  }

  // Оффлайн аудиоконтекст: 1 канал, 5000 сэмплов, 44100 Hz
  const ctx = new AC(1, 5000, 44100);

  // Генератор синусоиды
  const osc = ctx.createOscillator();
  osc.type = 'triangle';      // треугольная волна
  osc.frequency.value = 1000; // 1 кГц

  // Компрессор для усиления различий
  const comp = ctx.createDynamicsCompressor();
  comp.threshold.value = -50;
  comp.knee.value = 40;
  comp.ratio.value = 12;
  comp.attack.value = 0;
  comp.release.value = 0.25;

  // Соединяем цепь
  osc.connect(comp);
  comp.connect(ctx.destination);

  // Генерируем сигнал
  osc.start(0);
  const rendered = await ctx.startRendering();

  // Буфер сэмплов
  const samples = rendered.getChannelData(0);

  // Простой отпечаток: сумма абсолютных значений
  let sum = 0;
  for (let i = 0; i < samples.length; i++) {
    sum += Math.abs(samples[i]);
  }
  const audioFingerprint = Math.round(sum * 1e6) / 1e6;
  console.log('Audio Fingerprint:', audioFingerprint);

  // Альтернатива: хеширование
  const hashBuf = await crypto.subtle.digest(
    'SHA-256',
    new Uint8Array(samples.buffer)
  );
  const hash = Array.from(new Uint8Array(hashBuf))
    .map(b => b.toString(16).padStart(2, '0'))
    .join('');
  console.log('Audio SHA-256:', hash);
})();
В чем источник разнообразия аудио-отпечатка
На одном компьютере разные браузеры обычно выдают одинаковый AudioContext-отпечаток. Причина в том, что итог зависит главным образом от:
- Аудиодрайвера системы (находится вне браузера, формирует звук).
- Алгоритма рендеринга
OfflineAudioContextвнутри WebAudio API (реализация API обычно не меняется между браузерами на одной платформе). - Точности вычислений float32 на CPU (на одном и том же железе совпадает).
Это означает: аудио-отпечаток — скорее идентификатор устройства, а не конкретного браузера. Он стабилен на уровне ОС.
Типичные сценарии детектирования
Сценарий 1: Детект мультиаккаунтинга в финтехе.
Пользователь открывает личный кабинет. Система собирает Canvas+WebGL+Audio, а также IP, TLS-отпечаток, поведение. Если через час с тем же Canvas/WebGL профилем, но с другого IP регистрируется новый аккаунт, система посчитает это попыткой обхода ограничений (например, создания второго аккаунта одним пользователем).
Сценарий 2: Выявление эмулятора / headless-браузера.
Canvas/WebGL, сгенерированные эмулятором (скажем, PhantomJS или старым Puppeteer), выдают артефакты:
- Нет специфичных особенностей реального GPU (изображение слишком «идеальное»).
- Canvas стабильно одинаковый при каждом запуске (у реального устройства он немного «дрейфует» со временем).
WebGL renderer = "SwiftShader"— софтверный рендерер, сразу указывает на отсутствие реальной видеокарты (признак headless-режима).
Сценарий 3: Корреляция с поведением для детекта бота.
Допустим, Canvas и WebGL выглядят правдоподобно, но:
- Скорость прокрутки страницы неестественная (например, слишком равномерная и быстрая).
- Клики происходят точно по центру кнопок, без характерного человеческого разброса.
- Нет микрозадержек между действиями, все события наступают с машинной точностью.
- Вызов Canvas API происходит до первого взаимодействия пользователя (скрипт собирает отпечаток мгновенно при загрузке).
Это явные признаки скриптовой автоматизации, даже если графические отпечатки казались реалистичными. В итоге бота выдаёт совокупность поведенческих несоответствий.
Ошибки антидетект-браузеров (подделка отпечатков)
Антидетект-браузеры пытаются подменять Canvas/WebGL/Audio, но часто делают это несогласованно:
- Canvas меняется каждый запрос (нестабильно). У обычного ПК Canvas-отпечаток стабилен неделями (до обновления драйверов). Если хеш меняется каждый час — это аномалия, наводящая на мысль о рандомизации.
- WebGL и Canvas противоречат. Canvas указывает на GPU NVIDIA RTX 3080 (например, по рисунку/шрифтам), а WebGL выдает Intel UHD — система видит несостыковку.
- User-Agent не соответствует остальным параметрам. Например, UA заявлен как Windows 10, а список установленных шрифтов явный для Linux; или UA: Chrome, а набор JS-объектов и поведение скриптов ближе к Firefox.
- Невозможные конфигурации. К примеру, «NVIDIA GeForce RTX 3060» никогда не выпускалась для мобильных устройств, но профиль говорит, что это мобильный браузер Android — такого не бывает.
Практические рекомендации
Для специалистов по антифроду
- Не полагайтесь на один хеш Canvas.
Снимайте Canvas-отпечаток до и после критических действий (например, перед логином и после).
Проверяйте стабильность: если у одного пользователя хеш резко поменялся за короткий срок — сигнал риска (может указывать на эмулятор или защиту).
Смотрите в совокупности: Если Canvas стабилен, но WebGL выглядит замаскированным есть подозрения что что-то не так. - Анализируйте комплексно через ML.
Не стройте простых правил только на Canvas-хеше.
Обучайте модель на векторе признаков: (Canvas, WebGL, User-Agent, тайминги, сеть и т.д.).
Добавляйте поведенческие фичи: скорость взаимодействия, паттерны кликов, порядок событий. - Проверяйте консистентность параметров.
User-Agent говорит Windows 10, а аудио-отпечаток соответствует macOS (несостыковка).
Canvas указывает на RTX 3080, а WebGL — на Intel Iris (подмена).
Системные шрифты латинские, а заголовок Accept-Language: Chinese (вероятно, спуфинг). - Отслеживайте «эволюцию» устройства.
Норма: Canvas-хеш чуть изменяется (на доли процента) раз в 2-4 недели (обновление драйверов, ОС).
Аномалия: Canvas совсем не меняется 90+ дней (может указывать на виртуалку/эмулятор или очень старое ПО) или, наоборот, меняется слишком часто.
Для разработчиков антидетект-браузеров
- Генерируйте натуральные отпечатки вместо шума.
Вместо добавления случайного шума по каждому пикселю используйте реальные Canvas-образцы, полученные с настоящего железа.
Другой подход: не рандомизируйте на лету, а заморозьте отпечаток (пусть он будет постоянный, но правдоподобный). Стабильный «человеческий» Canvas лучше, чем хаотичный. - Обеспечьте консистентность профиля.
Если Canvas заявляет GPU NVIDIA, то и WebGL-рендерер должен показывать NVIDIA (не Intel).
Если User-Agent говорит Windows, убедитесь, что и список шрифтов, и аудио-отпечаток соответствуют Windows.
Аудио-отпечаток трудно подделать, но можно синхронизировать: если эмулируете ОС, эмулируйте и её аудиоповедение. - Управляемая изменчивость.
Не делайте отпечатки вечно статичными. Если у пользователя месяцами нулевые изменения — это тоже подозрительно.
Но и не меняйте их слишком часто (не часовые таймеры!).
Имитируйте правдоподобную эволюцию: обновление драйверов раз в ~20-30 дней, мелкие вариации через перезапуски. - Тестируйтесь на публичных антифрод-системах.
Используйте сервисы вроде Scrapfly GPU Fingerprint Test или BrowserScan/Fingerprint.com для анализа вашего профиля.
Если ваш кастомный браузер/прокси получает высокий risk score на распространённых тестах — продолжайте доработку, ищите несоответствия.
Для специалистов по приватности
- Оцените реальный риск.
Canvas-фингерпринтинг опасен для приватности, но сам по себе не всесилен. Без поддержки IP, TLS-отпечатка и поведенческих данных его точность ~70%.
Однако, в связке с другими признаками точность ре-идентификации >95%. Поэтому бороться надо с комплексным отслеживанием. - Выбирайте адекватные защиты.
Tor Browser: радикальный подход — полная блокировка Canvas/WebGL. Защищает, но может ломать сайты.
Brave (Farbling): хорош для повседневного использования — баланс между защитой и работоспособностью сайтов, но уязвим для статистических атак при многократных запросах.
Расширения-блокировщики Canvas: малоэффективны, легко обнаруживаются и обходятся современными скриптами. - Лучший выход — гигиена и комбинирование мер.
Используйте раздельные браузерные профили или разные браузеры для разных задач (работа, соцсети, банки) — чтобы разделить “отпечатки” по контекстам.
Регулярно обновляйте ОС и браузер — это приводит к легитимным изменениям отпечатка (полезно разбавлять ваш след).
Блокируйте известные трекеры на уровне DNS/Hosts/VPN — так они даже не смогут запустить сбор отпечатков.
Статистика и распространение
Иерархия трекеров отпечатков
В таблице приведены основные игроки Canvas-фингерпринтинга:
| Сервис | Топ-20k сайтов (количество, доля) | Хвост-20k (количество, доля) | Назначение |
| Akamai | 485 сайтов (23%) | 205 (12%) | Bot Detection (антибот) |
| FingerprintJS | 462 (22%) | 298 (17%) | Open-source + коммерч. |
| mail.ru | 242 (12%) | 173 (10%) | Трекинг (Рунет) |
| FingerprintJS (устаревш.) | 179 (9%) | 90 (5%) | Старые клиенты (v2) |
| Imperva | 49 (2%) | 13 (1%) | Bot Detection (антибот) |
| AWS WAF | 48 (2%) | 14 (1%) | WAF, DDoS-защита |
| InsurAds | 40 (2%) | 1 (0%) | Рекламная аналитика |
Два лидера — Akamai и FingerprintJS — вместе дают около 45% всех случаев Canvas-фингерпринтинга на топ‑сайтах, то есть фактически две компании могут отслеживать пользователя почти на половине популярного сегмента интернета через Canvas-отпечаток.
География и платформы
- В Рунете доминирует mail.ru: её Canvas‑скрипт есть примерно на трети .ru‑доменов из топ‑20k, поэтому значимая часть русскоязычных сайтов опирается именно на этот трекер.
- Среди небольших сайтов заметна Shopify: типовой Canvas‑шаблон этой платформы встречается примерно на 27% сайтов из «хвоста” (мелкие магазины на Shopify) и лишь на ~2% среди топ‑ресурсов.
- Региональные игроки (например, Zapr в Индии и GeeTest в Китае) практически не влияют на глобальную картину: их доля обычно ниже 1–2% и ограничена локальными рынками и нишами.
Заключение
Canvas, Audio и WebGL — это уже не просто инструменты рекламного слежения. Сегодня это часть архитектуры современного веба, на которой построены системы безопасности, антифрода, верификации устройств и многое другое.
Для специалистов по безопасности: Canvas, Audio, WebGL сами по себе не «проблема, которую надо решить». Это сигналы, по которым строится картина. Основная задача, стоящая перед ними — анализировать их в контексте, противопоставлять их комбинации защитам нарушителей, выявлять несоответствия и поддерживать алгоритмы детектирования актуальными перед лицом постоянно эволюционирующих техник обхода.


