Бывает так: вы только что купили VPS, подняли туннель, подключение активно, но браузер часто выкидывает пользователя на капчу, стриминги не запускают видео или оно крашится после запуска, а поисковики вообще не пропускают к результату.
Причина почти всегда кроется в репутации IP-адреса. Дата-центры регулярно пускают в повторный оборот освободившиеся IPv4, на которых прошлые арендаторы могли рассылать спам или агрессивно парсить данные.
Поэтому сразу после запуска сервера первым делом нужно провести техническую приемку выданного адреса: проверить его на сетевые утечки, прогнать по спам-базам и, если репутация испорчена, сразу запросить замену у хостинга.
- Проверка утечек DNS
- Порядок проверки:
- Как устранить утечку DNS:
- Аудит репутации адреса: проверка Fraud Score и спам-баз
- Как проверять:
- Что делать если IP оказался грязным?
- Правила подачи заявки:
- Шаблон тикета для русскоязычной поддержки:
- Шаблон для англоязычного саппорта:
- Первичная гигиена безопасности после приемки адреса
Проверка утечек DNS
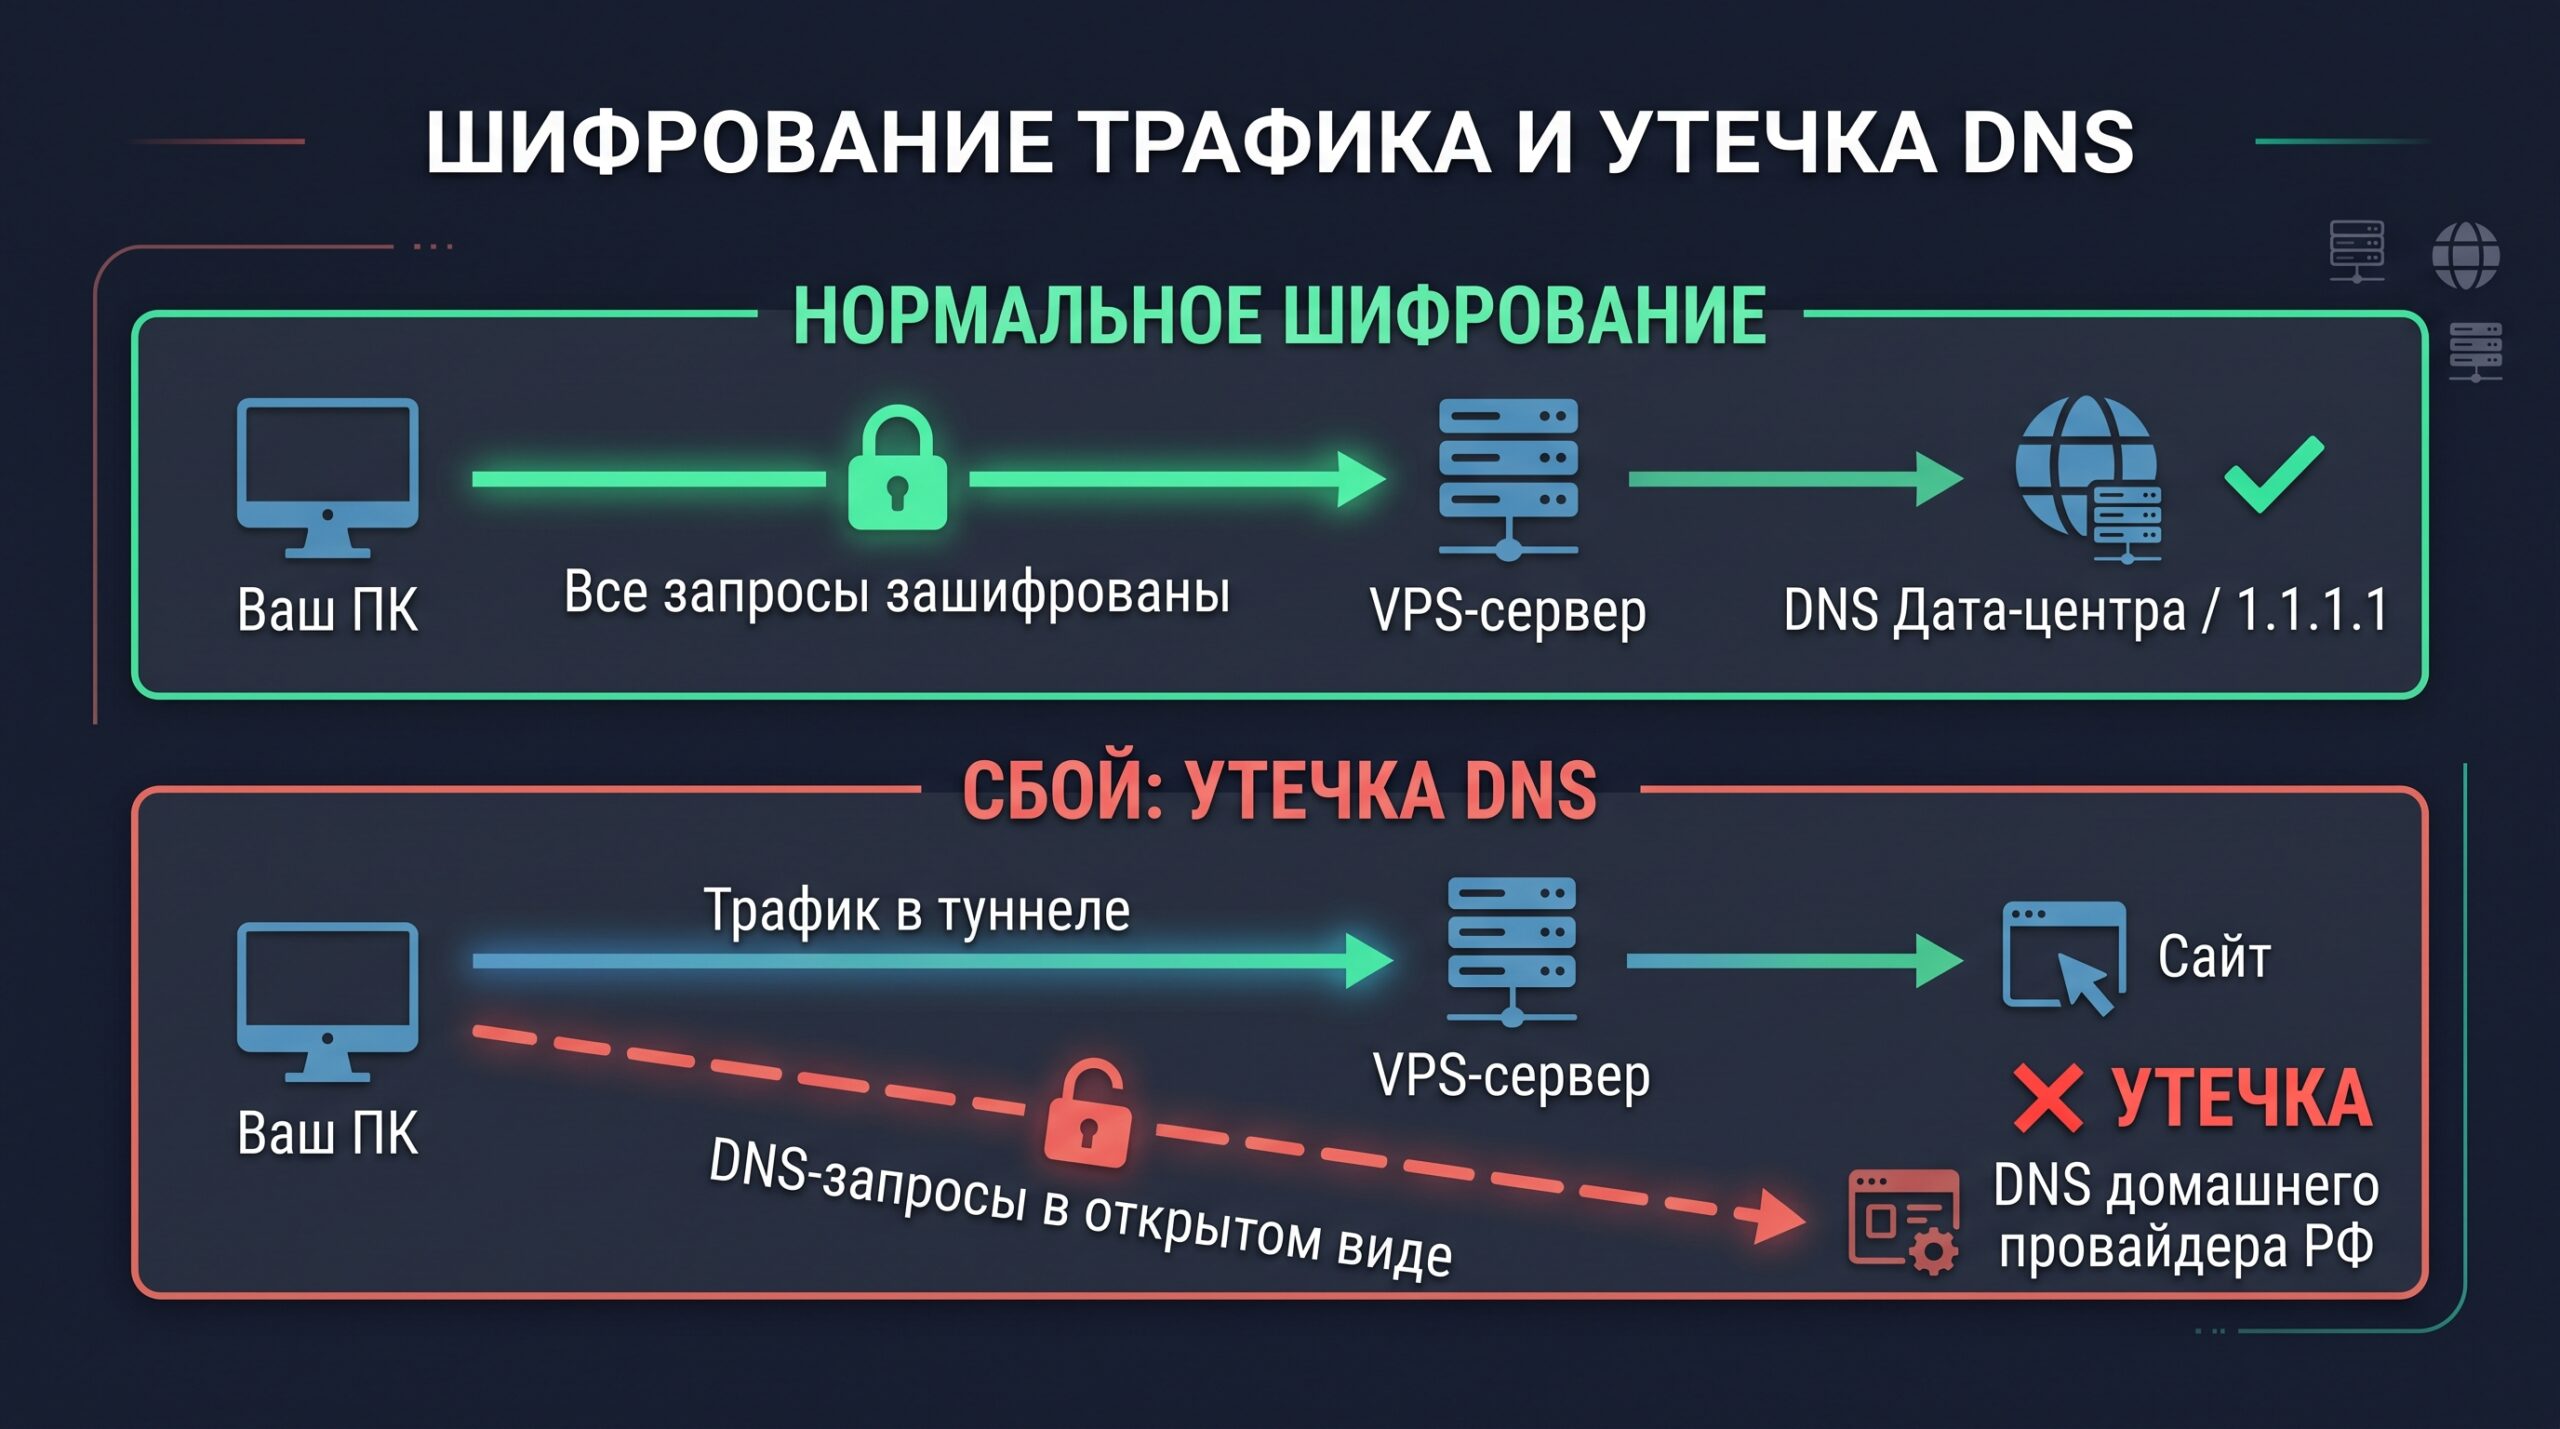
Утечка DNS — это ситуация, когда основной интернет-трафик идет зашифрованным через VPS, а запросы на сопоставление доменных имен (DNS) операционная система отправляет на серверы вашего домашнего интернет-провайдера. В итоге провайдер продолжает видеть все открываемые сайты, а маскировка соединения теряет смысл.
Порядок проверки:
- Включите созданный VPN-туннель на компьютере или смартфоне.
- Откройте сервис dnsleaktest.
- Убедитесь, что на стартовой странице определился IP-адрес вашего VPS, а не реальный домашний адрес.
- Нажмите кнопку Extended Test (запустится расширенная проверка из шести раундов).
Как читать результаты:
- Норма: в итоговой таблице видны только узлы дата-центра вашего хостинга либо публичные DNS-сервисы Cloudflare и Google (1.1.1.1, 8.8.8.8).
- Утечка: если в списке появился хотя бы один узел с именем вашего домашнего провайдера (Ростелеком, МТС, Билайн, Дом.ru), трафик деанонимизируется.
Как устранить утечку DNS:
- В клиенте Amnezia VPN: перейдите в «Настройки» → «Сервер» → «Сеть» и вручную пропишите первичный DNS 1.1.1.1, а вторичный — 8.8.8.8.
- В клиентах v2rayN, Streisand, NekoBox: в параметрах маршрутизации (Routing / DNS) переключите режим работы DNS на Remote, чтобы все запросы разрешались строго на стороне сервера.
- В Windows: откройте свойства виртуального сетевого адаптера туннеля и вручную укажите предпочтительный DNS-сервер 1.1.1.1.
Аудит репутации адреса: проверка Fraud Score и спам-баз
Все IP-адреса хостинг-провайдеров изначально относятся к категории Data Center / Hosting (DCH). Защитные системы сайтов знают об этом заранее, поэтому к любому дата-центровому IP требования строже, чем к обычному домашнему интернету. Главная задача аудита — убедиться, что адрес не висит в спам-листах и не имеет шлейфа подозрительной активности.
Основной показатель чистоты IP — Fraud Score (оценка риска мошенничества), который рассчитывают сервисы Scamalytics, Whoer и IPQualityScore.
| Диапазон Fraud Score | Статус адреса | Поведение сайтов и сервисов | Что делать |
| 0 – 15% | Чистый пул | Свободный вход на зарубежные сайты, отсутствие капчи | Сервер полностью готов к работе |
| 16 – 39% | Умеренный риск | Периодические проверки Cloudflare при переходе на защищенные ресурсы | Подходит для серфинга; не рекомендуется для прогрева важных аккаунтов |
| 40 – 100% | Брак / Блэклист | Блокировки поиска, отказы от ChatGPT и соцсетей, постоянная капча | Требовать немедленной замены IP через поддержку |
Как проверять:
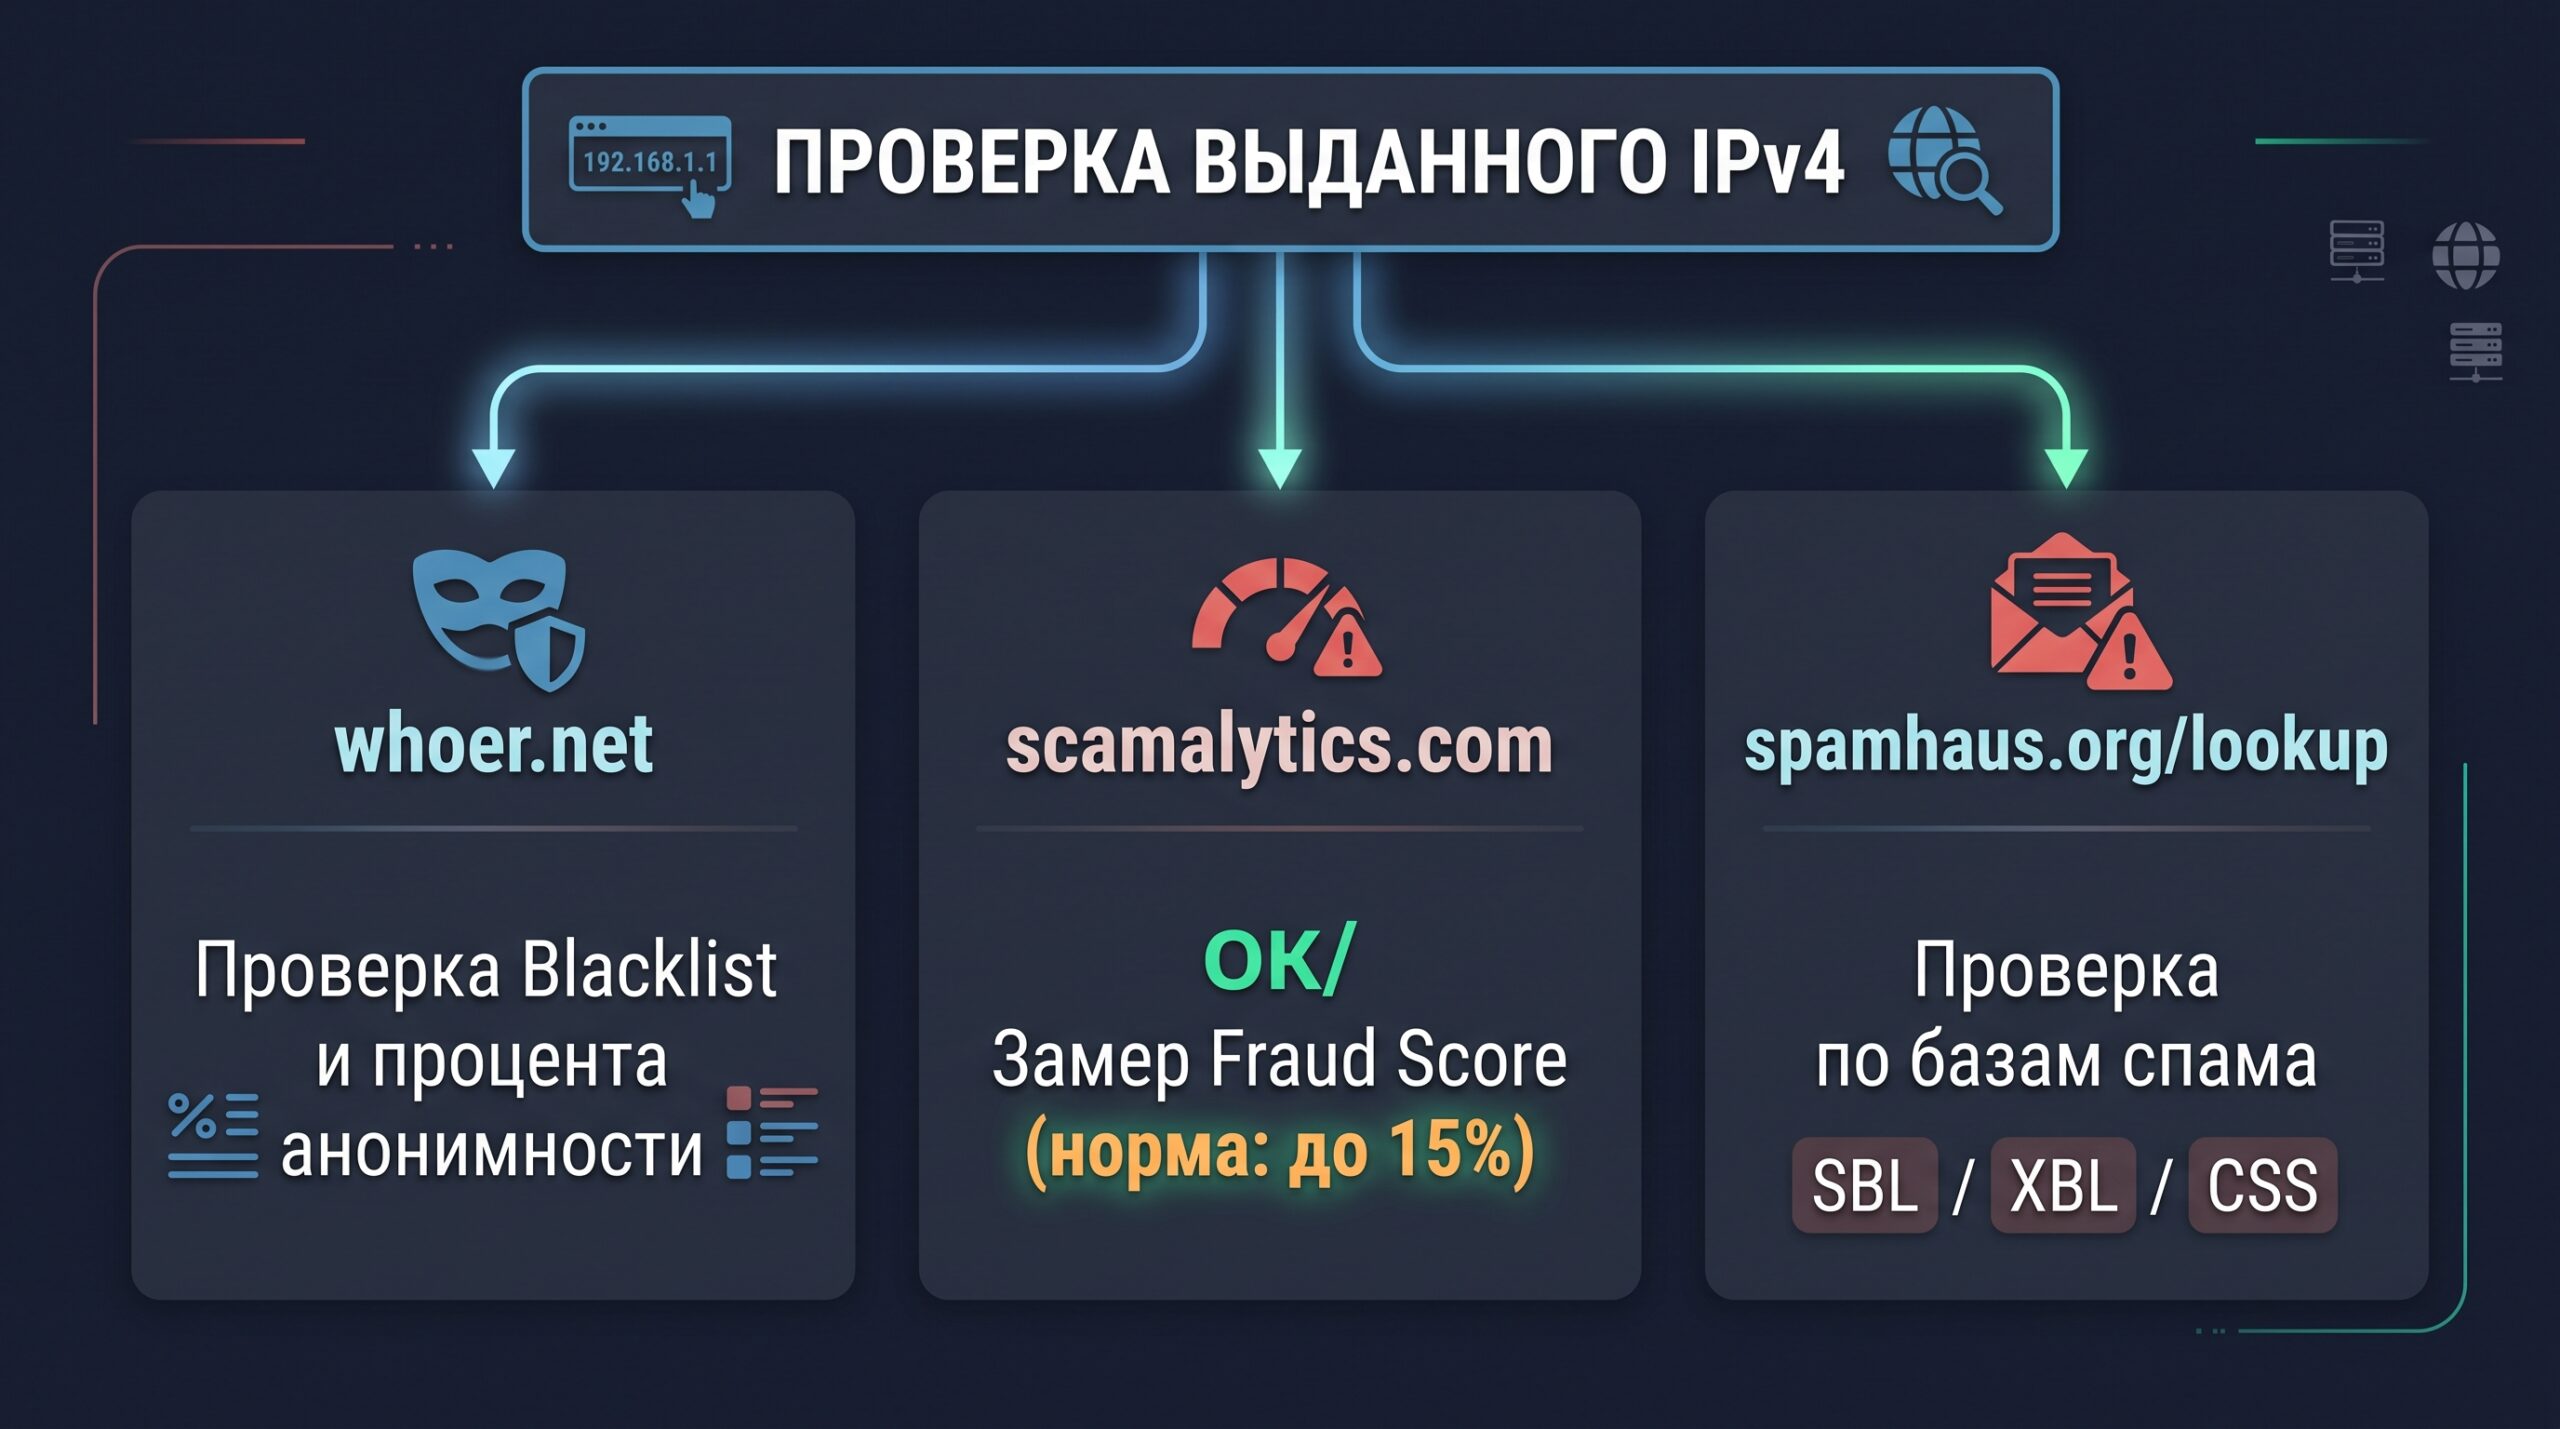
- Зайдите на scamalytics.com и введите IPv4-адрес сервера. Если Fraud Score превышает 40% — адрес «грязный», его использовали под спам или парсинг до вас.
- Откройте whoer.net и проверьте строку Blacklist: статус должен быть строго No.
- Проверьте подсеть через глобальный реестр spamhaus.org/lookup/: адрес не должен фигурировать в списках SBL, XBL или CSS.
Если сервер нужен для антидетект-браузера, одного чистого IP мало: защитные платформы проверяют весь цифровой отпечаток. В таком случае обязательно протестируйте профиль на утечки WebRTC, а также соответствие параметров Canvas и WebGL.
Что делать если IP оказался грязным?
Большинство нормальных хостинг-провайдеров дают гарантийное окно от 24 до 48 часов с момента оплаты: если выданный адрес оказался скомпрометирован до начала вашей аренды, его меняют бесплатно.
Правила подачи заявки:
- Пишите сразу. Тикет, отправленный в первые 2–3 часа после активации сервера, саппорт одобряет практически без споров.
- Без субъективных жалоб. Формулировки вроде «у меня не открывается игра» или «не грузит один сайт» техподдержка отклонит со ссылкой на то, что не гарантирует доступ к сторонним ресурсам.
- Только технические факты. Ссылайтесь на нахождение IP в реестрах Spamhaus и высокий Fraud Score по Scamalytics, подтверждая скриншотами, что адрес был испорчен до вас.
Шаблон тикета для русскоязычной поддержки:
Тема: Замена IPv4-адреса по причине нахождения в блэклистах до начала аренды
Здравствуйте!
Только что был активирован сервер по заказу [Номер заказа / IP-адрес].
Сразу после выдачи провел сетевую диагностику IP-адреса: он числится в базах спама и имеет критический Fraud Score по Scamalytics: [указать значение, например: 65/100].
Скриншоты проверки прилагаю:
- Статус в Spamhaus: [Ссылка на скриншот]
- Отчет Scamalytics: [Ссылка на скриншот]
Сервер только что сдан, трафик через него еще не направлялся. Прошу заменить основной IPv4-адрес на чистый из нескомпрометированной подсети.
Спасибо!
Шаблон для англоязычного саппорта:
Subject: Request for IPv4 replacement due to pre-existing blacklisting
Hello support team,
I have just deployed the VPS for order #[Номер заказа] with IP [IP-адрес]. Upon immediate inspection, I discovered that this IP is already listed on Spamhaus and has a critical Fraud Score of [Значение]/100 on Scamalytics.
The service has just been provisioned, and no traffic has been routed from my side yet. Please allocate a clean IPv4 address from an unlisted subnet. Screenshots are attached.
Thank you!
Первичная гигиена безопасности после приемки адреса
Как только вы убедились, что адрес чистый, нужно закрыть базовые уязвимости. Диапазоны дата-центров круглосуточно сканируются ботнетами, и стандартные настройки могут привести к взлому уже в первые сутки.
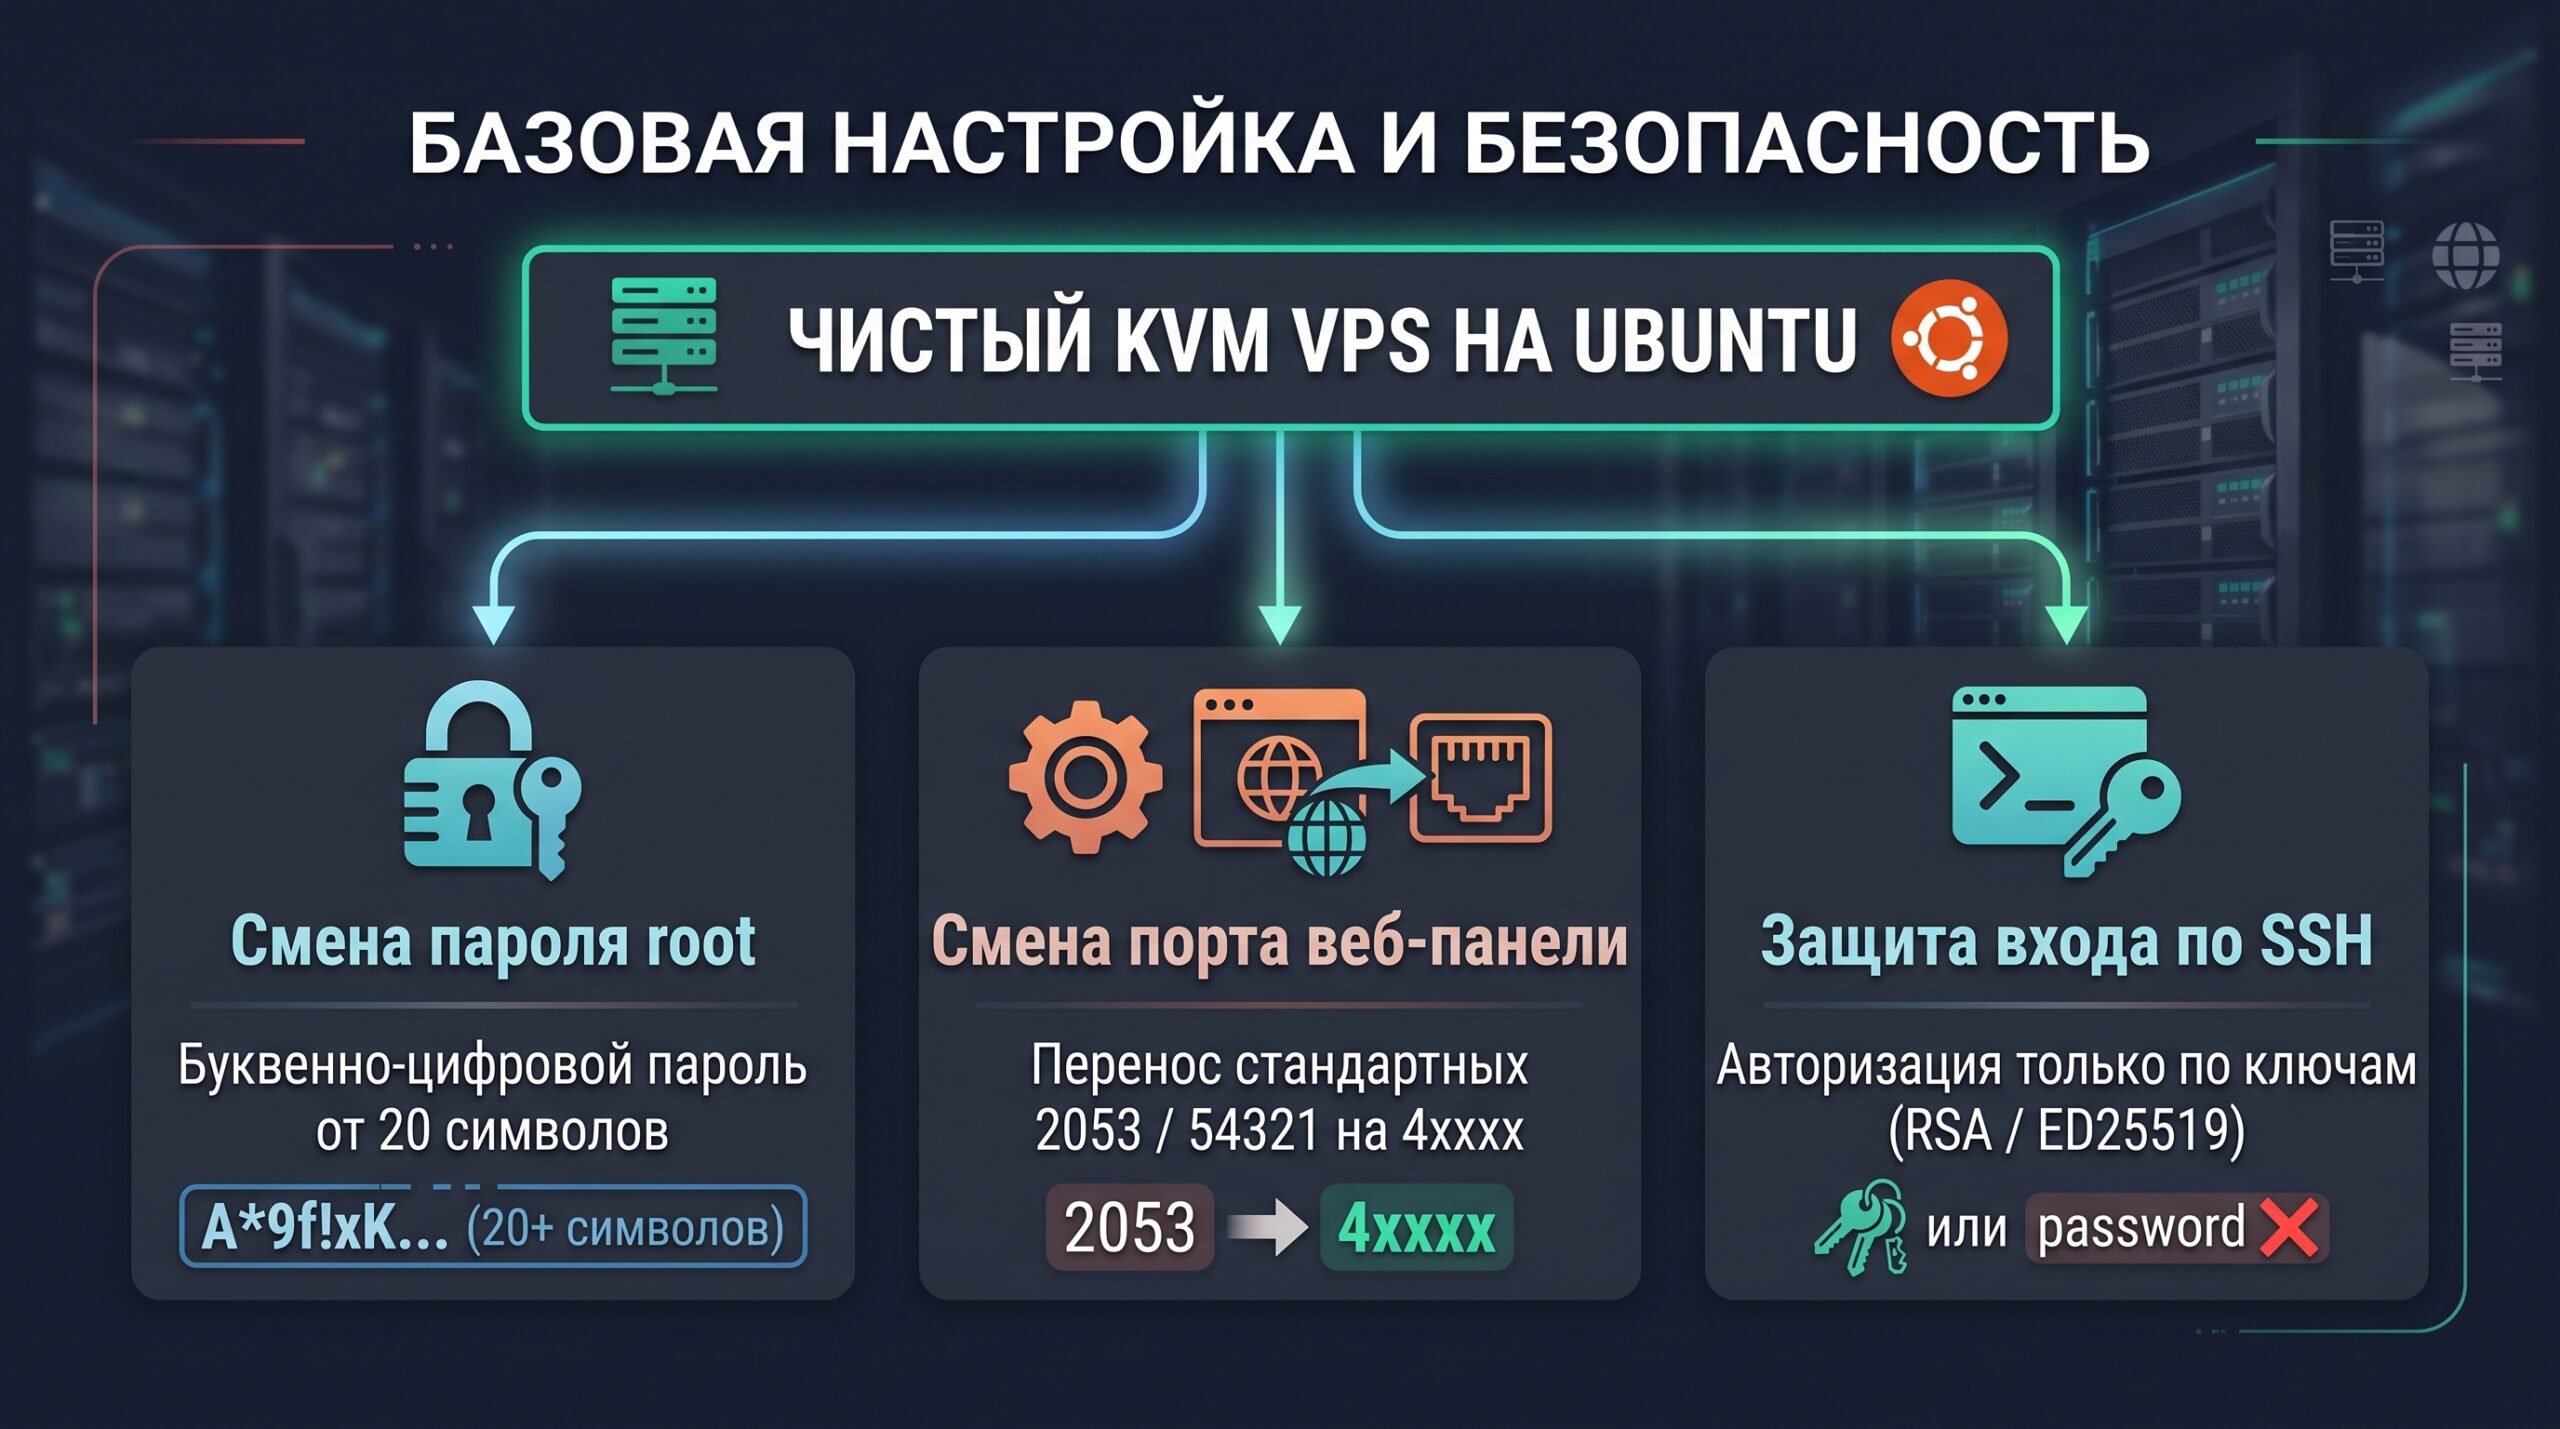
Базовые шаги:
- Смените пароль root. Пароль из письма хостинга нужно сразу заменить на надежный сгенерированный ключ длиной от 20 символов с буквами разного регистра, цифрами и спецзнаками. В терминале это делается командой passwd, либо через кнопку сброса пароля в личном кабинете хостера.
- Перенесите порт панели управления. Ботнеты целенаправленно прочесывают порты 2053 и 54321. Чтобы снять паразитную нагрузку и убрать сервер с радаров сканеров, перенесите веб-интерфейс 3X-UI на случайный пятизначный порт из диапазона 10000–65000.
- Настройте доступ по SSH-ключам. Если планируете регулярно подключаться к серверу напрямую, отключите вход по паролю и настройте авторизацию по публичным ключам (ED25519 или RSA).
Базовая проверка адреса при покупке занимает 5 минут, но избавляет от часов разбирательств с неработающими сайтами, капчами и внезапными банами.