Деиндексация PBN-сетей часто происходит из-за ошибок на этапе развертывания. Использование SEO-хостинга и базовая проверка на уникальные IP-адреса больше не защищают сетку. Алгоритмы Google выявляют связи на уровне инфраструктуры провайдеров и криптографических сертификатов.
Запускать PBN можно только после проверки по четырем уровням.
Сетевой уровень: от Reverse IP к проверке ASN и угрозе IPv6
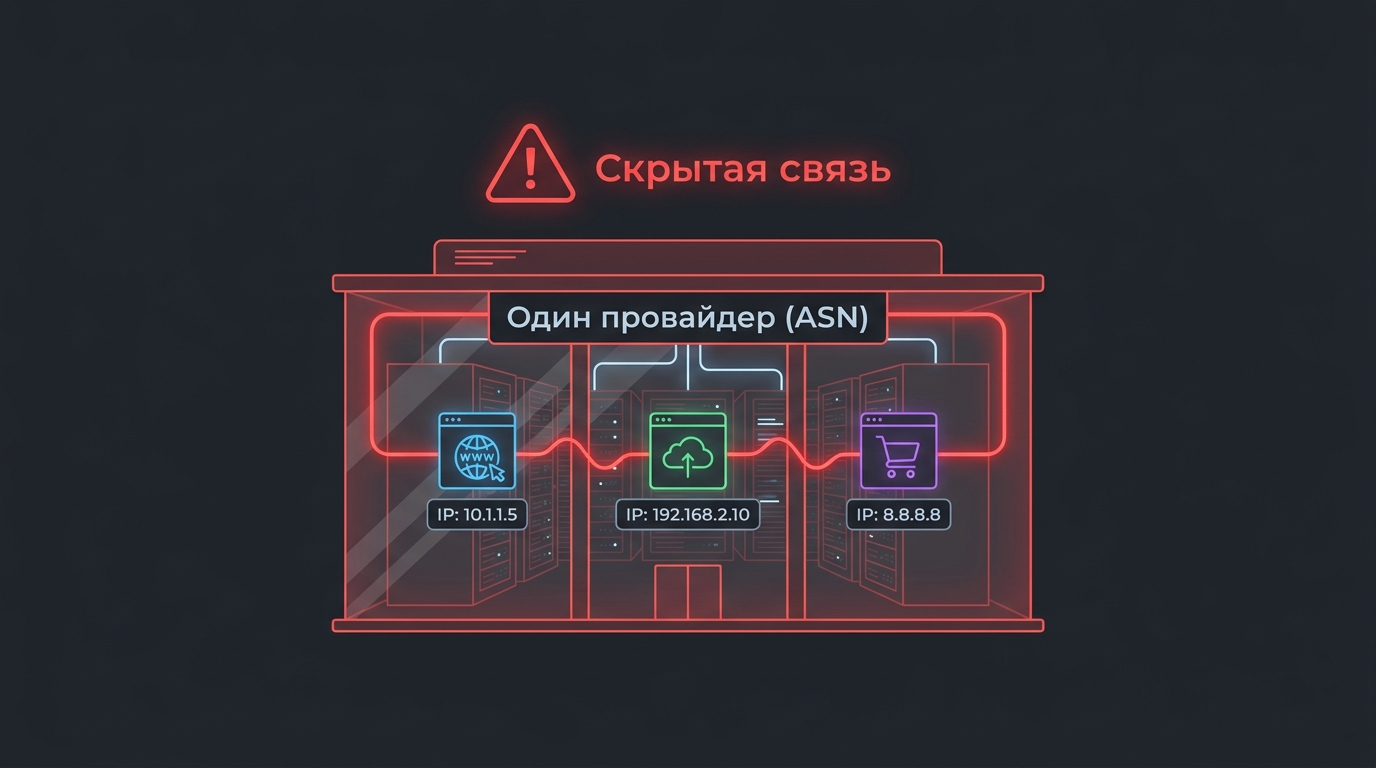
Уникального IP-адреса недостаточно. Если 20 сайтов имеют разные IP, но находятся в одной автономной системе (ASN), антиспам-фильтры классифицируют их как единую сеть.
-
Массовый Reverse IP: Проверьте IP сервера через HackerTarget или ViewDNS.info. Если на нем обнаружатся другие ваши сайты — сервер скомпрометирован.
-
Скрытая угроза IPv6: Проверки только IPv4 недостаточно. Дешевые хостинги выделяют разные IPv4, но могут привязать серверы к одной подсети IPv6 (например, блоку /64). Если вы не контролируете изоляцию этих подсетей, обязательно отключите поддержку IPv6 на уровне сервера (через
sysctl), иначе поисковик свяжет сайты. -
Проверка ASN: Проверьте IP-адреса всех серверов через bgp.he.net. Убедитесь, что сайты распределены по разным ASN. Концентрация 80% сетки на ASN одного дата-центра (например, Hetzner) — это очевидный футпринт.
Уровень DNS: скрытые связи в NS и SOA-записях
Распределение сайтов по разным аккаунтам Cloudflare требует обязательной верификации.
-
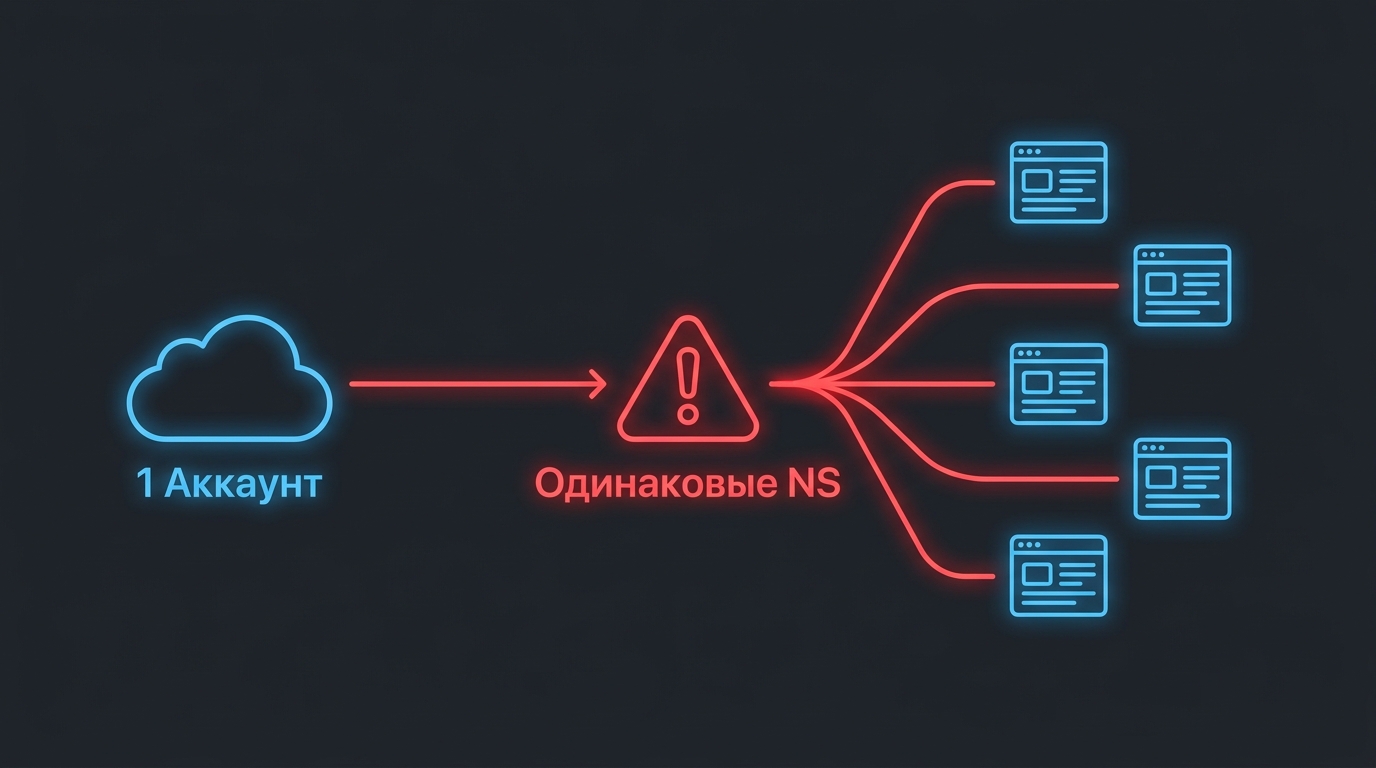
Утечка через NS-пары: Cloudflare выдает пару NS-серверов на аккаунт. Выгрузите NS-записи всей сети (например, через DNSDumpster или утилиту
dig). Если пара NS повторяется более чем на 2–3 сайтах, разделите их по новым аккаунтам. -
SOA-записи: Запросите SOA-запись доменов (
dig SOA domain.com). Проверьте email администратора зоны. При использовании кастомных DNS-серверов один и тот же email во всех записях мгновенно деанонимизирует сеть.
Криптографический уровень: SSL-сертификаты и SAN
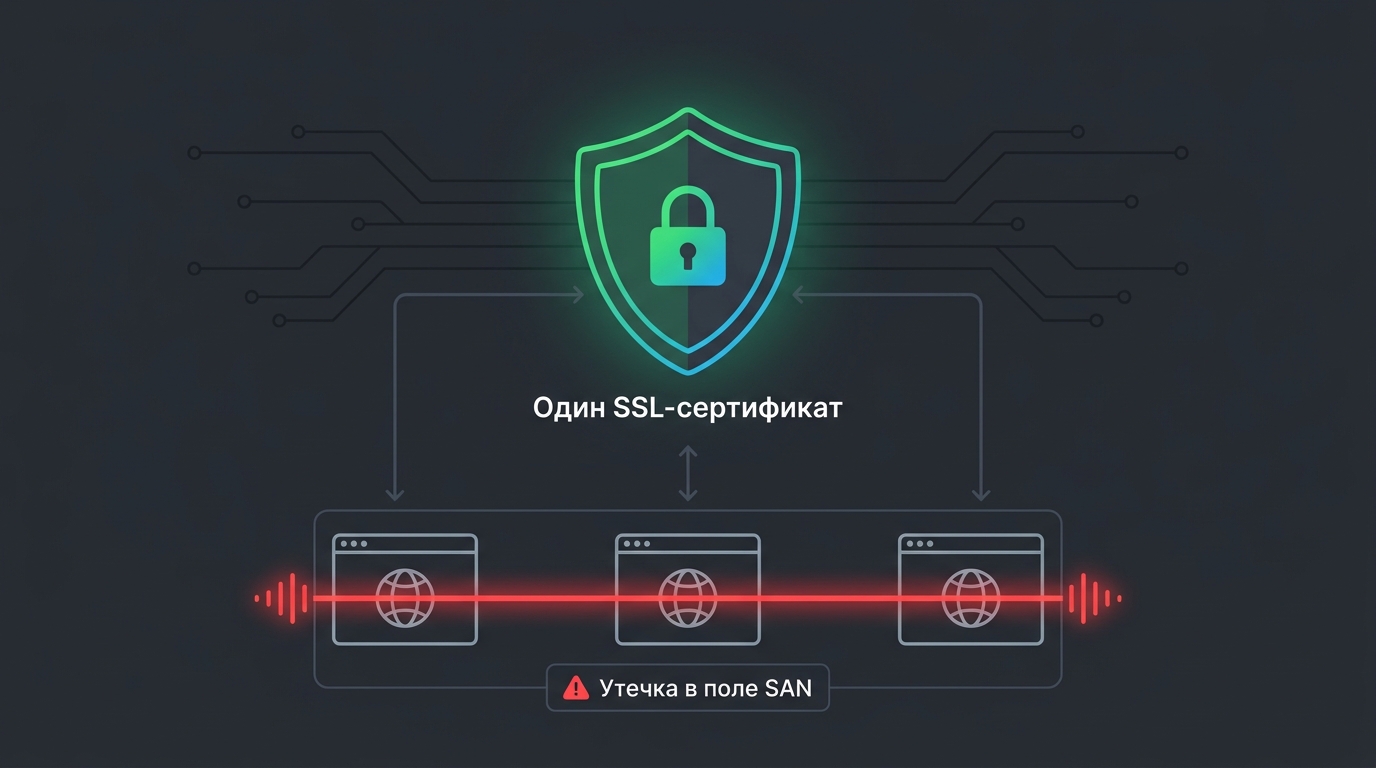
Это частая причина провала при размещении нескольких блогов на одном VPS. При массовой генерации бесплатных сертификатов Let’s Encrypt через панель управления (ISPmanager или VestaCP) сервер может выпустить единый мультидоменный сертификат.
-
Как проверять: Введите домен в базу Certificate Transparency (crt.sh). Проверьте поле SAN (Subject Alternative Name). Если в нем перечислены другие домены сетки, поисковик выявит PBN в момент выпуска сертификата.
-
Решение: Генерируйте изолированные сертификаты для каждого домена отдельно или используйте Edge-сертификаты Cloudflare.
Серверная гигиена и автоматизация аудита
Сервер не должен отдавать дефолтные технические заголовки или общие контактные данные.
-
HTTP-заголовки: Проверьте ответ сервера через консоль разработчика. Серверы не должны отдавать одинаковые нестандартные заголовки (например, специфичную версию
X-Powered-By: PHP/7.4.3на всей сети). -
Whois: Обязательно включите Privacy Protection. Совпадение телефона или email — фатальная ошибка.
-
Масштабирование аудита: Ручная проверка через терминал подходит для сеток до 10 сайтов. Для крупных PBN можно написать парсер на Python (с библиотеками
dnspythonиsslчерез Cursor), чтобы массово проанализировать список из 100+ доменов на дубликаты NS, SOA и выданных SAN-сертификатов.
Когда запуск нужно отложить
Не добавляйте сайты в индекс и не проставляйте ссылки, если:
-
Вы использовали один Google-аккаунт для регистрации доменов, оплаты хостингов или доступа в Google Search Console для всей сети.
-
Вы оплачивали хостинги одной банковской картой, данные которой могли утечь из баз провайдеров.