Уже никого не удивить, что классические VPN-сервисы за последний год испытывают, как бы это мягче выразиться, сложности с работой. Они или не работают совсем, либо отваливаются каждые несколько минут. Это мы говорим про платные версии, а если говорить про бесплатные то там ситуация еще хуже.
Системы фильтрации операторов (ТСПУ) научились с довольно неплохо вычислять зашифрованные протоколы по их характерному почерку и либо обрывают соединение, либо полностью его блокируют. В любом случае нормальным доступом в интернет такое положение дел назвать нельзя.
В это статье хочу рассказать вам о такой связке, как клиент Happ и протокола VLESS с маскировкой Reality.
Технология Reality не пытается спрятать трафик в туннель (к сожалению само наличие такого туннеля уже вызывает много вопросов у систем фильтрации) — она буквально прячет его у всех на виду, маскируя под обычный визит на какой-то защищенный сайт. То есть для всех, кто хочет засунуть нос не в свой вопрос ваша активность будет выглядеть, как долгое обращение к условному Амазону или серверам Гугл, а по-факту вы будете как и раньше серфить в интернете.
Давайте разберем, как работает эта маскировка, как за импортировать ключ VLESS в Happ и почему часы на вашем смартфоне могут помешать выходу в сеть.
В чем секрет VLESS Reality и почему его не замечают фильтры
Большинство протоколов (WireGuard или OpenVPN) при подключении первым делом передают в сеть специфические служебные пакеты. Оборудование провайдера видит эти метки, понимает, что перед ним VPN-туннель, а дальше уже как повезет — если настроено ограничение для таких пакетов, соединение будет обрываться, провайдер просто будет мешать нормальному выходу в интернет для такого соединения (напоминает такого мелкого пакостника, может полностью и не заблокирую но нагажу).
Протокол VLESS Reality работает не как классический VPN-протокол:
- Маскировка под порт 443. Соединение идет по стандартному 443-му порту, через который весь мир открывает защищенные сайты по протоколу HTTPS. Заблокировать этот порт операторы не могут априори, иначе в стране перестанет работать практически весь интернет.
- Использование чужого сертификата. Чтобы соединение выглядело настоящим, серверу нужен доверенный сертификат безопасности. Раньше администраторам приходилось покупать и регистрировать подставные домены, которые цензоры со временем вычисляли. В технологии Reality сервер просто берет публичный сертификат чужого крупного сайта (Cloudflare, Yahoo или Apple).
- Защита от проверочных атак. Если система контроля оператора замечает подозрительный адрес и отправляет на него тестовый запрос («активное зондирование»), сервер Reality не выдает себя ошибкой, а перенаправляет такой запрос на настоящий сайт-донор. Проверяющий робот видит подлинный ответ крупного портала и считает узел безопасным.
Подробный разбор того, почему современные методы анализа сетевых пакетов бессильны перед такой имитацией, читайте в нашей статье: сравнение VLESS Reality с классическими L3-туннелями под ТСПУ.
Из чего состоит ключ VLESS
В большинстве случаев доступ к VLESS Reality выдают в виде длинной ссылки, начинающейся с vless://. На первый взгляд это какая-то абракадабра — случайный набор символов и цифр, но в этой строке зашиты все необходимые инструкции для клиента Happ. Он умеет их понимать и применять
Типичная ссылка выглядит так:
vless://a1b2c3d4-0000-0000-0000-000000000000@198.51.100.42:443?security=reality&encryption=none&pbk=AbCdEf123456&headerType=none&fp=chrome&spx=%2F&type=tcp&sni=cloudflare.com&sid=12ab34cd#Мой-Сервер
Вот за что отвечают главные параметры внутри этой ссылки:
- a1b2c3d4… (UUID): Ваш идентификатор пользователя (эквивалент логина и пароля в одном флаконе).
- 198.51.100.42:443: IP-адрес сервера и стандартный защищенный порт.
- security=reality: Указание клиенту Happ активировать специальный режим маскировки.
- sni=cloudflare.com (SNI): Имя настоящего сайта, под который мимикрирует ваше подключение.
- pbk=… (Public Key): Публичный ключ сервера, подтверждающий, что вы подключаетесь именно к своему узлу.
- sid=… (Short ID): Короткий проверочный код для дополнительной защиты сессии.
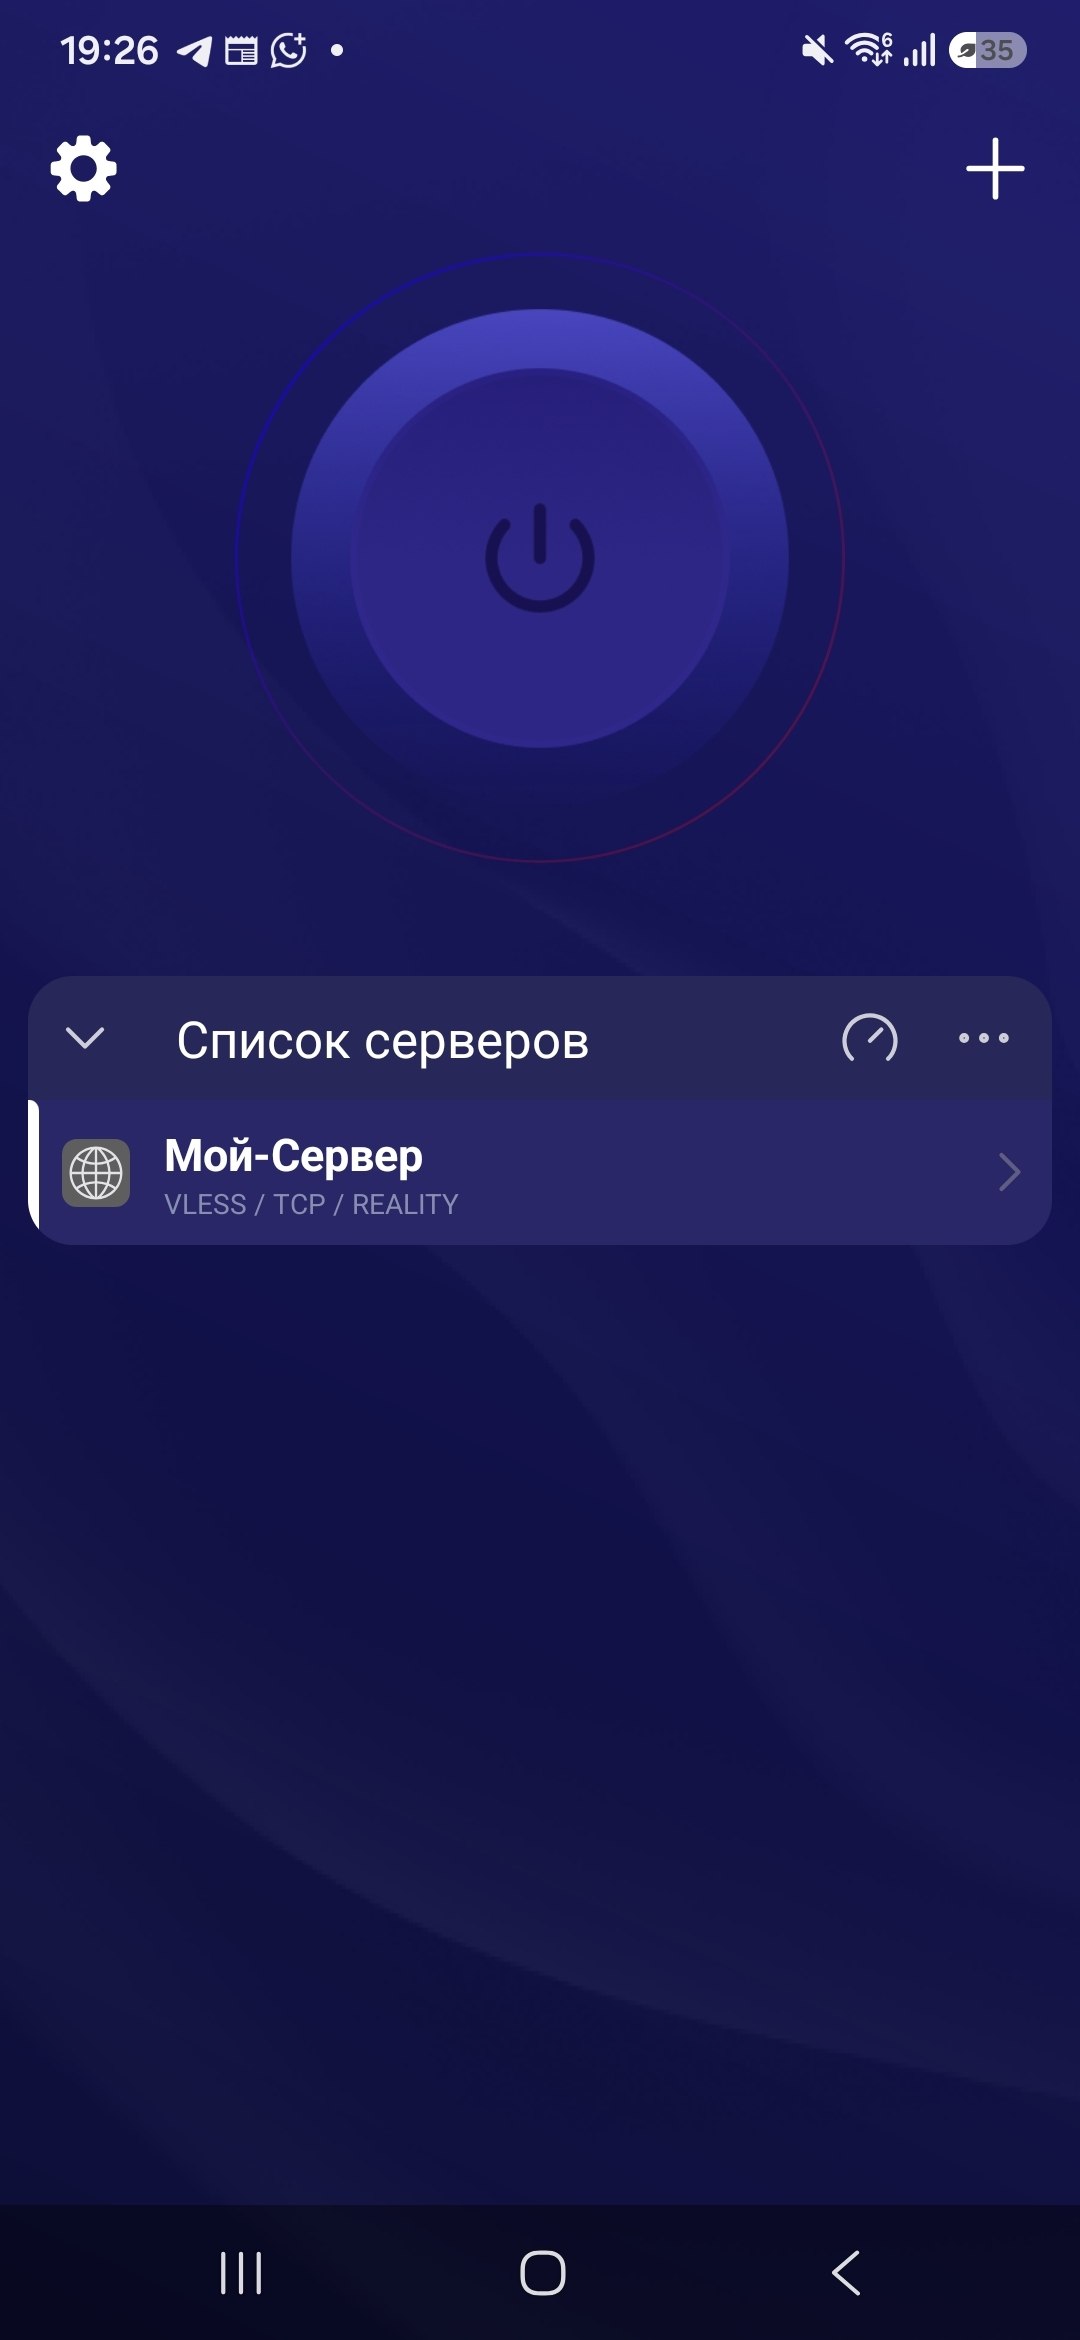
- #Мой-Сервер: Название профиля, которое отобразится в вашем списке внутри Happ.
Вам не нужно будет разбирать эти параметры вручную, так как приложение Happ умеет считывать всю строку целиком и разбирать ее по параметрам.
Как добавить ключ Vless в Happ
Добавить подключение VLESS Reality в клиент Happ не сложнее чем добавить прокси с протоколом Socks, даже легче, так как не требуется копировать каждый параметр отдельно.
- Скопируйте ключ. Выделите всю строку целиком (начиная с букв vless:// и до самого конца) в письме, боте или личном кабинете и скопируйте ее в буфер обмена.
- Откройте Happ. Приложение при запуске может само обнаружить ключ в буфере и вежливо предложить: «Импортировать конфигурацию из буфера обмена?». Нажмите подтверждение.
- Если автоматическое окно не появилось: Нажмите на значок «+» в правом верхнем углу экрана и выберите пункт «Импорт из буфера обмена».
- Запуск туннеля: В списке появится новый сервер. Нажмите на него, чтобы выбрать (если сервер один, он будет выбран по дефолту), а затем нажмите большую кнопку включения туннеля вверху экрана.
При первом запуске операционная система смартфона или компьютера покажет стандартный системный запрос на использование VPN — дайте разрешение.
Почему Reality может не подключаться
Иногда может быть так, что ключ добавлен без ошибок, кнопка горит зеленым, но интернет не работает. У протокола Reality есть две неочевидные проблемы, с которыми может столкнуться пользователь.
Рассинхронизация системных часов устройства
Маскировка Reality привязана к точному мировому времени. Во время согласования сессии сервер и клиент сверяют временные метки.
Если часы на вашем смартфоне или компьютере спешат или отстают, даже на 30–60 секунд, сервер может посчитать попытку подключения поддельной и оборвет связь.
Как исправить: Зайдите в системные настройки даты и времени вашего устройства и убедитесь, что включен переключатель «Устанавливать время автоматически» (синхронизация по сети).
Устаревший или внесенный в списки SNI-домен
Сайт-донор, указанный в параметре sni=…, со временем может попасть под локальные фильтры провайдера. Если сам домен будет заблокирован оператором связи, то и маскировка под него перестанет работать, собственно и само соединение.
Как исправить: Обратитесь к поставщику конфигурации за обновленной ссылкой (если вы настраивали соединение самостоятельно, то смените сайт-донор вручную) или ознакомьтесь с нашим чек-листом: исправление ошибок TLS Handshake и рассинхронизации времени в Reality.
Что делать дальше?
После того как VLESS Reality запустится вы вернетесь в интернет, к которому вы привыкли.
Тем не менее оставлять клиент в режиме глобального туннелирования не совсем удобно, при открытии российских банков или например Госуслуг вас будут блокировать уже с другой стороны, за то что вы используете VPN.
Чтобы завершить настройку и получить инструмент, который будет работать и с российским сегментом и с зарубежным, переходите на новый уровень:
- Настройте списки исключений в клиенте: готовые правила обхода для YouTube и локальных сервисов.
- Если хотите сравнить Reality с альтернативными протоколами или подключить обычные резидентные прокси, вернитесь к нашему обзору клиента Happ и доступных транспортов.